
JaCarta и решения «Аладдин Р.Д.»
Помогаем подобрать и приобрести продукты «Аладдин Р.Д.»: аппаратные ключи JaCarta, средства многофакторной аутентификации, PKI и защиты данных. Учитываем задачи электронной подписи, безопасного доступа и управления ключевыми носителями в организации.
Токены и смарт-карты JaCarta
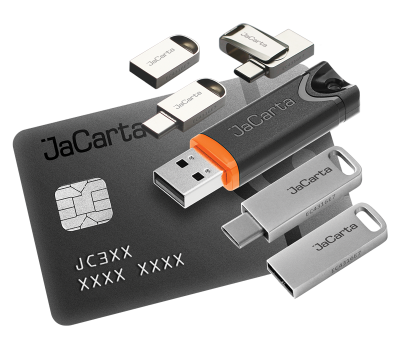
JaCarta-2 ГОСТ
USB-токен выполняет операции электронной подписи, шифрования и проверки целостности данных с использованием российских криптографических алгоритмов. Ключи и пользовательские объекты хранятся в защищённой памяти устройства, что позволяет применять его в электронном документообороте, банковских и государственных сервисах. Закрытый ключ электронной подписи остаётся внутри токена и не извлекается при подписании документов.
Для подготовки устройства, настройки PIN-кодов и работы с сертификатами используется Единый Клиент JaCarta. Производитель предлагает пластиковые и металлические корпуса с разными вариантами USB-разъёма, что позволяет подобрать носитель под рабочее место.
JaCarta-2 PKI/ГОСТ
Комбинированный USB-токен объединяет российскую криптографию для электронной подписи и зарубежные алгоритмы для работы в корпоративной PKI. Одно устройство подходит для двухфакторной аутентификации, защиты передаваемых данных и хранения сертификатов, паролей и контейнеров программных СКЗИ. Закрытый ключ подписи не покидает аппаратное устройство, а защищённая память сохраняет сертификаты и другие объекты пользователя.
Такая комбинация удобна сотрудникам, которым нужны и внешние сервисы электронной подписи, и доступ к внутренним ресурсам организации. Для интеграции с прикладными системами предусмотрен комплект разработчика JaCarta-2 SDK.
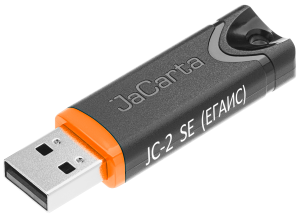
JaCarta-2 SE
USB-ключ предназначен для электронной подписи и аутентификации в специализированных информационных системах, включая ЕГАИС. Он поддерживает российские и зарубежные криптографические алгоритмы и позволяет хранить необходимые для работы ЕГАИС сертификаты на одном носителе. В памяти устройства могут одновременно размещаться RSA-сертификат организации и квалифицированный сертификат электронной подписи.
Это позволяет входить в личный кабинет ЕГАИС и подписывать передаваемые накладные, акты и чеки. Для подключения к системе используется модуль поддержки устройств JaCarta для ЕГАИС; модель сохраняет обратную совместимость с JaCarta SE.
JaCarta PKI
Семейство USB-токенов и смарт-карт предназначено для двухфакторной аутентификации и электронной подписи в инфраструктуре открытых ключей. Аппаратная поддержка зарубежных криптографических алгоритмов дополняется защищённой памятью для сертификатов, пользовательских данных и контейнеров программных СКЗИ. Закрытые ключи электронной подписи используются внутри носителя, а работа с сертификатами помогает организовать доступ к корпоративным порталам и прикладным сервисам.
USB-исполнение удобно для непосредственного подключения к компьютеру; для смарт-карты нужен считыватель. Оба формата имеют одинаковое функциональное назначение и могут включаться в действующую корпоративную инфраструктуру открытых ключей.
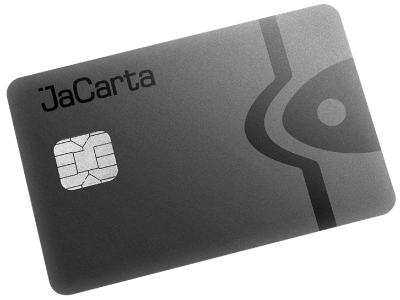
JaCarta PKI/BIO
Смарт-карта расширяет возможности JaCarta PKI биометрической идентификацией владельца по отпечатку пальца. Она применяется для двух- и трёхфакторной аутентификации и защищённого хранения ключевой информации в сочетании с совместимым биометрическим считывателем. Биометрическая проверка помогает ограничить использование карты её владельцем и уменьшить зависимость от запоминаемых паролей.
Для работы с отпечатком пальца производитель рекомендует Aladdin SecurBIO Reader. В защищённой памяти можно размещать контейнеры КриптоПро CSP и других поддерживаемых средств защиты, сохраняя совместимость с корпоративной инфраструктурой открытых ключей.
JaCarta-2 PKI/BIO/ГОСТ
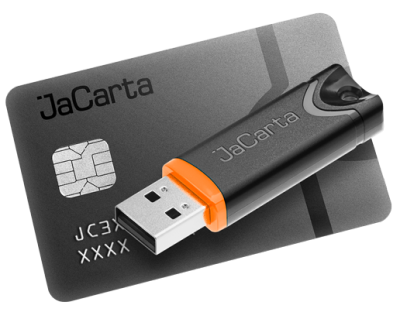
Комбинированное семейство объединяет функции российской электронной подписи, корпоративной PKI и биометрической аутентификации. Оно подходит для проектов, где один ключевой носитель должен обслуживать внешние электронные сервисы и доступ сотрудников к внутренним ресурсам предприятия. Российские алгоритмы используются для квалифицированной электронной подписи, а зарубежные алгоритмы и биометрия — для доступа к ресурсам организации.
Устройства также поддерживают шифрование и защищённое хранение пользовательских объектов. Линейка представлена USB-токенами и смарт-картами; подходящее исполнение выбирают с учётом рабочих мест и способа проверки владельца.
JaCarta LT
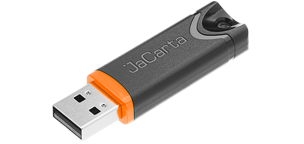
USB-токен служит защищённым хранилищем ключевых контейнеров программных СКЗИ, пользовательских профилей, паролей и лицензионной информации. Для двухфакторного входа его можно использовать совместно с поддерживаемым программным криптопровайдером или JaCarta SecurLogon. Носитель выпускается в компактном корпусе XL и подключается непосредственно к USB-порту компьютера.
Он позволяет управлять доступом к ключевой информации таких программных продуктов, как КриптоПро CSP и ViPNet CSP. Подготовка устройства и базовое администрирование выполняются через Единый Клиент JaCarta, а конкретный сценарий подписи определяется используемым программным СКЗИ.
JaCarta SecurBIO
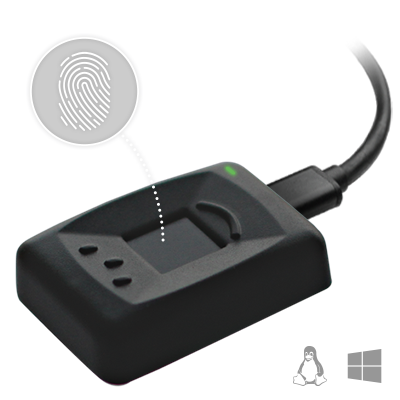
Персональный USB-токен со встроенным сканером отпечатков пальцев предназначен для многофакторной аутентификации и работы с электронной подписью. Обработка биометрии внутри устройства помогает связать использование ключа с его владельцем и поддерживает сценарии доступа на основе PKI. Устройство объединяет носитель ключей и биометрический сканер в одном корпусе, поэтому отдельный настольный считыватель не требуется.
Оно поддерживает цифровые сертификаты и сценарии двух- или трёхфакторной проверки пользователя. Такой подход подходит для корпоративных систем, где требуется связать доступ и подтверждение операций с присутствием конкретного сотрудника.
JaCarta U2F
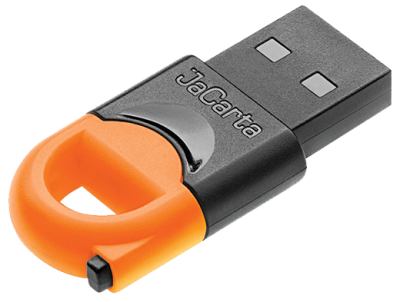
USB-токен добавляет аппаратный второй фактор при входе в онлайн-сервисы, поддерживающие стандарт FIDO U2F. Одно устройство можно зарегистрировать в нескольких совместимых сервисах без развёртывания инфраструктуры открытых ключей. Регистрация ключа выполняется самим пользователем в настройках поддерживаемого сервиса.
Носитель подходит для почты, облачных ресурсов и других веб-приложений с поддержкой этого стандарта. При выборе следует проверить совместимость конкретного сервиса с FIDO U2F; для централизованного учёта устройств производитель предусматривает совместную работу с JaCarta Management System.
JaCarta WebPass
USB-токен формирует одноразовые пароли и хранит сложные многоразовые пароли для доступа к информационным ресурсам. По нажатию кнопки он подставляет пароль в форму входа, а также может открывать сохранённые адреса веб-сервисов. Решение подходит для перехода от запоминаемых паролей к аппаратному подтверждению входа в поддерживаемые системы.
Токен также может хранить контейнеры программных средств криптографической защиты. Настройка сценария использования позволяет выбрать одноразовый или постоянный пароль, а совместимость с JaCarta Management System помогает учитывать устройства в корпоративной инфраструктуре.
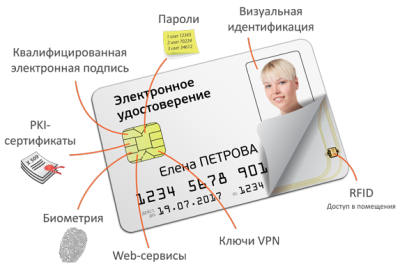
Электронное удостоверение JaCarta
Универсальная смарт-карта объединяет возможности пропуска, средства доступа к корпоративным системам и персонального средства электронной подписи. В корпоративных и социальных проектах её функциональность можно дополнить интеграцией с системами контроля доступа и платёжными или зарплатными сервисами. Карта поддерживает визуальную идентификацию сотрудника и может использовать биометрию для дополнительной проверки владельца.
Для взаимодействия с системами контроля и управления доступом предусмотрена интеграция RFID-меток. Конкретный набор возможностей определяется проектом: одна карта может сопровождать сотрудника при проходе в здание, входе в информационную систему и подписании документов.
Инфраструктура аутентификации и PKI
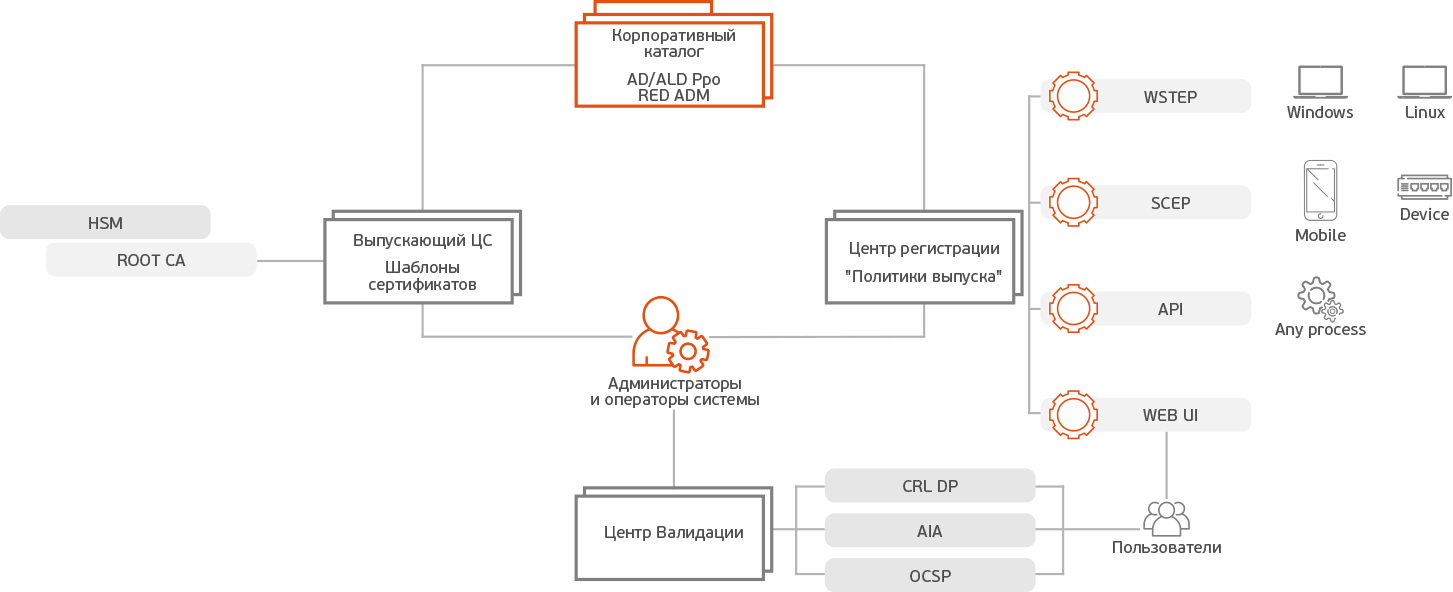
Aladdin Enterprise CA
Корпоративный центр сертификации для Linux обеспечивает выпуск и управление жизненным циклом цифровых сертификатов пользователей и устройств. Решение поддерживает автоматическое распространение сертификатов, интеграцию со службами каталогов и перенос инфраструктуры с Microsoft CA. Центр сертификации используется при построении корпоративной инфраструктуры открытых ключей для рабочих мест, сетевого оборудования и прикладных сервисов.
Сертификаты могут применяться для входа по смарт-карте, защищённых подключений и подписи электронной почты. Поддержка смешанной среды Windows и Linux помогает поэтапно менять инфраструктурные компоненты и сохранять единые процессы управления сертификатами.
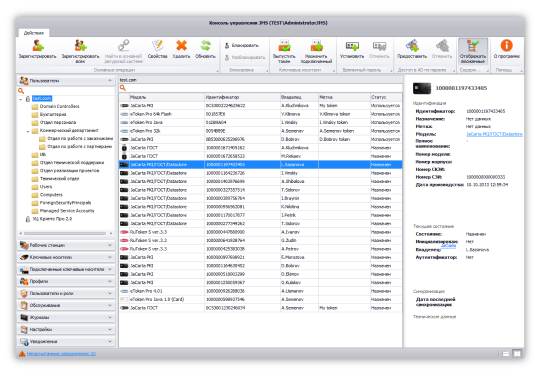
JaCarta Management System
Корпоративная система централизует учёт, выдачу и обслуживание аппаратных и программных средств аутентификации и электронной подписи. Она помогает применять политики безопасности, отслеживать действия пользователей и администраторов и использовать встроенный сервер аутентификации JAS. Администратор получает единый инструмент для сопровождения средств доступа на разных этапах эксплуатации, от выдачи пользователю до вывода из работы.
Система поддерживает токены и смарт-карты различных поставщиков, а также программные аутентификаторы. Отчётность и журналы помогают контролировать выполнение политик и разбирать события, связанные с использованием средств аутентификации.
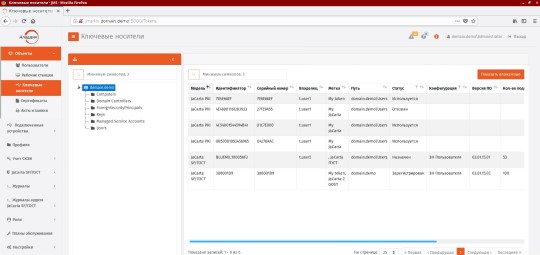
JaCarta Management System 4LX для Linux
Версия JMS для Linux управляет жизненным циклом токенов, средств электронной подписи, программных аутентификаторов и защищённых носителей информации. Система автоматизирует политики безопасности и включает сервер JAS для организации многофакторного доступа к корпоративным ресурсам. Помимо токенов, система обслуживает аппаратные OTP/U2F-устройства и программные подтверждения входа.
Для защищённых носителей предусмотрены дополнительные операции, включая авторизацию при подключении скрытых разделов и централизованную запись образов. Сервис самообслуживания снижает объём типовых обращений, а средства миграции позволяют переносить управление из инфраструктуры предыдущих версий на Windows.
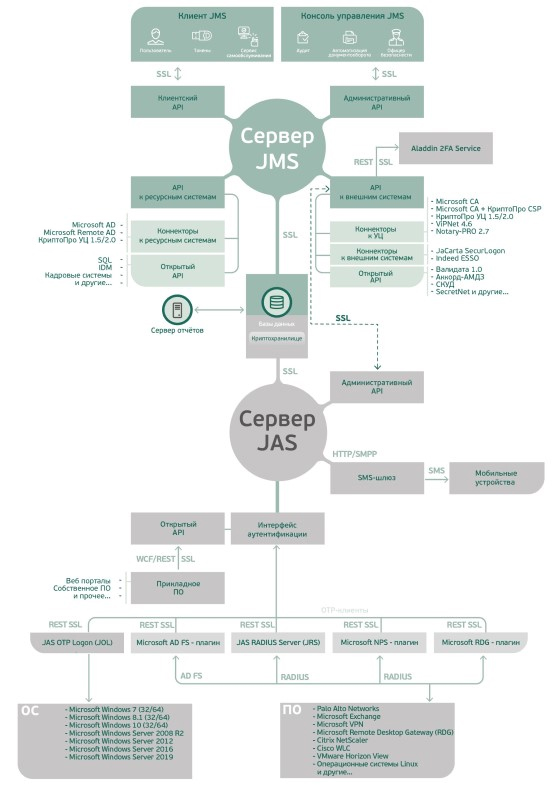
JaCarta Authentication Server
Сервер аутентификации в составе JMS добавляет второй фактор к доступу в корпоративные приложения, веб-сервисы и шлюзы удалённого подключения. Он работает с аппаратными OTP- и U2F-токенами, одноразовыми паролями и PUSH-подтверждениями через приложение Aladdin 2FA. Интеграция с прикладным программным обеспечением выполняется через стандартные интерфейсы, включая RADIUS и REST.
В качестве второго фактора можно применять как аппаратные ключи, так и поддерживаемые мобильные аутентификаторы. Компонент JAS OTP Logon распространяет такую проверку на рабочие станции и ноутбуки, а процессы сопровождения устройств связываются с платформой JMS.
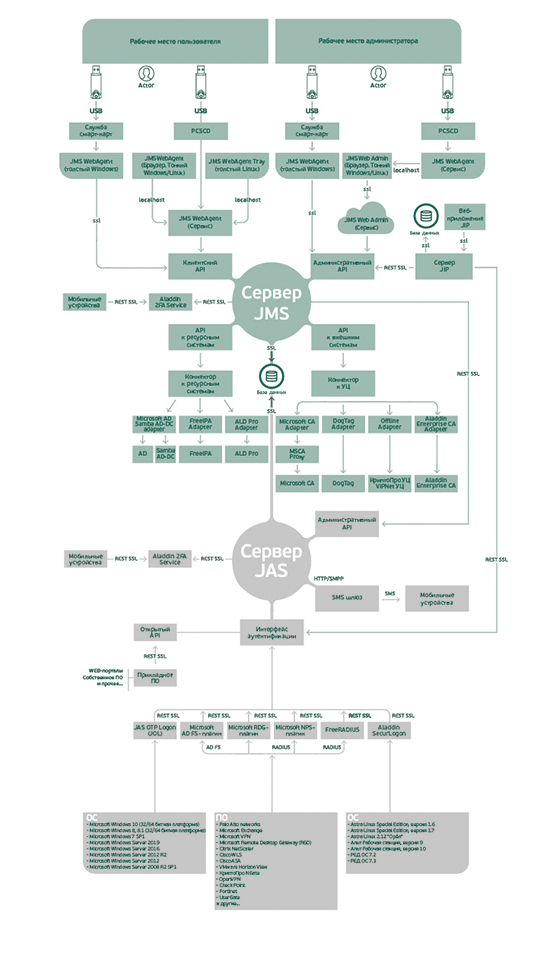
JaCarta Authentication Server для Linux
Сервер в составе JMS 4LX обеспечивает многофакторную аутентификацию с использованием сертификатов, аппаратных токенов и программных подтверждений. Интеграция по RADIUS, REST, SAML и OIDC позволяет подключать корпоративные приложения и организовывать единый вход с помощью компонента JaCarta Identity Provider. В инфраструктуре могут одновременно использоваться аппаратные устройства и программные аутентификаторы для мобильных устройств.
Политики администратора связывают сопровождение средств доступа с аутентификацией и авторизацией в совместимых приложениях. Решение подходит для защиты удалённых подключений и корпоративных сервисов при переходе серверной инфраструктуры на Linux с сохранением нескольких способов подтверждения входа.
JaCarta SecurLogon для Windows
Решение переводит вход в Windows и доступ к сетевым ресурсам на двухфакторную аутентификацию с USB-токеном или смарт-картой JaCarta. Оно генерирует и сохраняет сложный пароль на носителе, позволяя начать работу без развёртывания собственного центра сертификации и PKI. Пользователь предъявляет носитель и вводит его PIN-код вместо запоминания длинного пароля учётной записи.
Решение входит в состав Единого Клиента JaCarta и помогает автоматически соблюдать заданную парольную политику. Его можно использовать для начального перехода к аппаратной проверке доступа, а затем развивать инфраструктуру в сторону аутентификации по сертификатам.
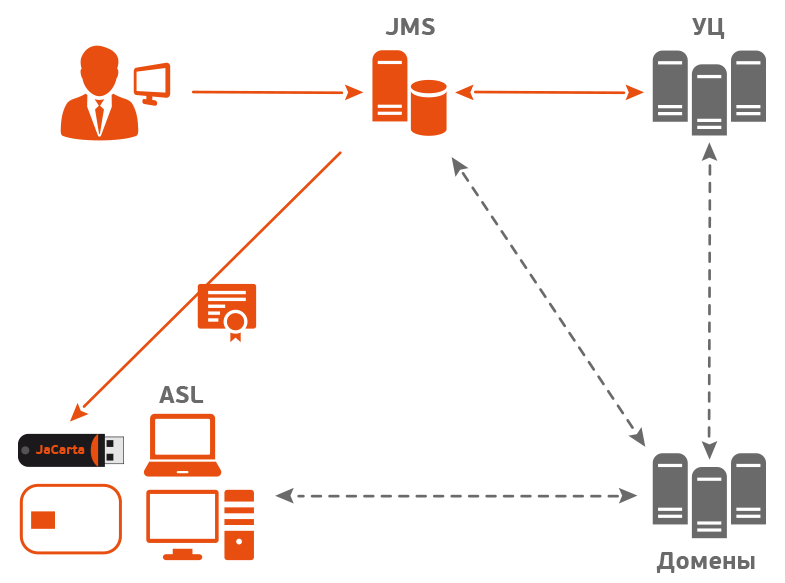
Aladdin SecurLogon для Linux
Клиент для Linux организует двух- и трёхфакторную аутентификацию при входе в операционную систему и обращении к сетевым ресурсам. Он поддерживает сценарии с PKI и без неё, различные доменные службы и совместную работу инфраструктуры Linux и Windows. В сценарии без PKI сложный пароль создаётся автоматически и сохраняется в защищённой области электронного ключа.
Пользователю достаточно подключить носитель и ввести его PIN-код. При наличии инфраструктуры открытых ключей клиент поддерживает работу с сертификатами, поэтому может использоваться при переносе привычного входа по смарт-карте на российские операционные системы.
Клиентское ПО и подтверждение операций
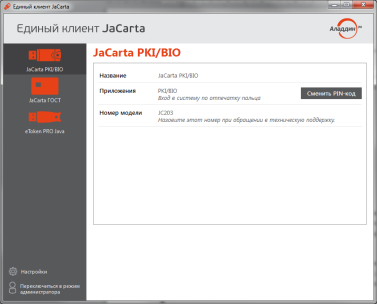
Единый Клиент JaCarta
Программный комплекс объединяет инструменты настройки и использования USB-токенов и смарт-карт JaCarta. Пользователи и администраторы могут управлять PIN-кодами и сертификатами, создавать ключевые пары, диагностировать устройства и настраивать аутентификацию на основе PKI. Упрощённый режим предоставляет основные операции владельцу устройства, а расширенный открывает полный набор функций администрирования.
Из одного интерфейса можно просматривать объекты на носителе, импортировать сертификаты и разблокировать устройство. Поддержка российских и зарубежных криптографических функций позволяет обслуживать разные модели JaCarta без переключения между отдельными утилитами настройки.
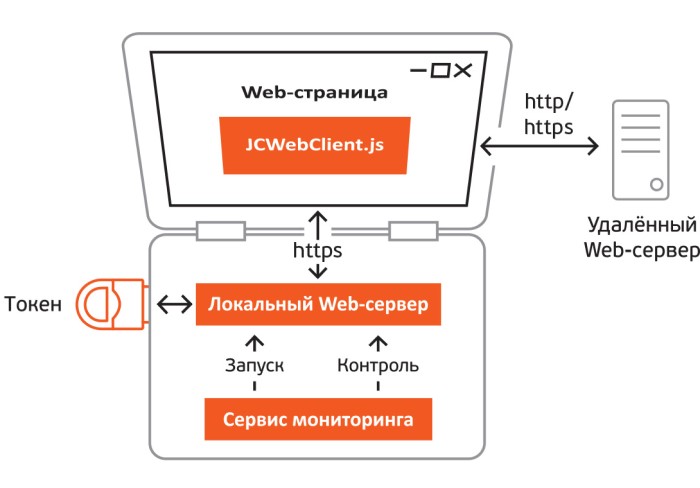
JC-WebClient
Решение помогает встроить аутентификацию, электронную подпись и шифрование в веб-приложения и облачные сервисы. Программный интерфейс связывает браузер с устройствами JaCarta и поддерживает сценарии безопасного подтверждения операций в недоверенной среде. Клиент работает в Windows, macOS и системах семейства Linux и использует единый подход к взаимодействию с поддерживаемыми браузерами.
Разработчикам предоставляются API и примеры интеграции без привязки к определённому языку серверной части. Помимо подписания, доступны операции администрирования токена, что помогает включить подготовку носителя в пользовательский процесс веб-сервиса.
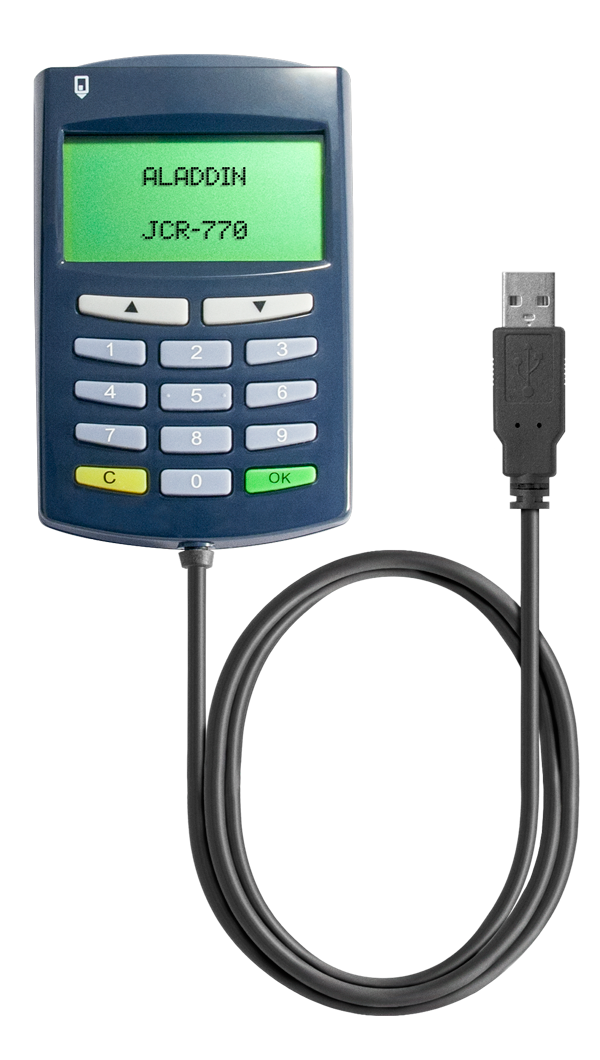
Антифрод-терминал
Устройство с собственным экраном и клавиатурой позволяет проверить реквизиты операции и подтвердить её независимо от экрана компьютера. Терминал применяется для ввода аутентификационных данных и согласования транзакций, в том числе совместно со средствами электронной подписи. Пользователь видит значимые данные непосредственно на доверенном экране и вводит пароль или PIN-код на клавиатуре терминала.
Это позволяет вынести подтверждение за пределы обычного интерфейса рабочего компьютера. Решение рассчитано на встраивание в банковские и другие прикладные системы, где важно проверить намерение пользователя перед исполнением операции или подписанием документа.
Защищённые носители и удалённая работа
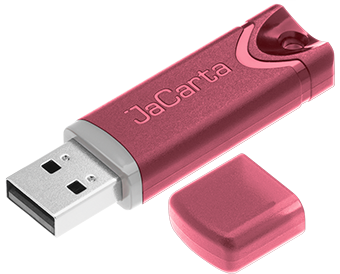
JaCarta SF/ГОСТ
Защищённый служебный носитель предназначен для хранения, переноса и контролируемой передачи информации между рабочими местами. Доступ к данным предоставляется аутентифицированным пользователям на авторизованных компьютерах, а операции с носителем фиксируются в журнале. Решение предназначено для служебного обмена данными с учётом требований к пользователю и рабочему месту.
Оно объединяет функции защищённого носителя и средства электронной подписи. Централизованное сопровождение через совместимые средства управления помогает организовать эксплуатацию накопителей в инфраструктуре предприятия и контролировать доступ к информации при переносе между разрешёнными компьютерами.
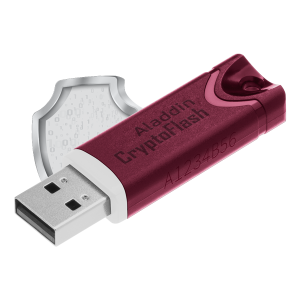
Aladdin CryptoFlash
Защищённый флеш-накопитель со встроенным шифрованием предназначен для хранения и переноса конфиденциальной информации. Всё необходимое для доступа записано на устройстве, поэтому рабочее место не требует установки дополнительного ПО или драйверов. Для подключения не требуются права администратора: доступ организован в режиме Clientless.
Такой формат подходит для обмена данными как внутри организации, так и со сторонними информационными системами. Шифрование предназначено для сохранения конфиденциальности содержимого при хранении и переносе накопителя; порядок работы с устройствами можно включить в корпоративные правила обращения со съёмными носителями.
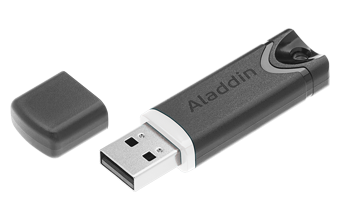
Aladdin eFlash
Корпоративный USB-накопитель предназначен для хранения и переноса информации в защищённых информационных системах. Его архитектура включает проверку подлинности устройства, контроль целостности и защиту контроллера от подмены прошивки при атаках BadUSB. Накопитель использует интерфейс USB 3.0 и рассчитан на корпоративную эксплуатацию с повышенным ресурсом.
Встроенные механизмы позволяют отличать доверенное устройство от поддельного носителя с теми же идентификаторами VID и PID. Дополнительный контроль памяти помогает предотвращать скрытое копирование, а проверка загрузки контроллера поддерживает целостность самого устройства при работе в защищённом контуре.
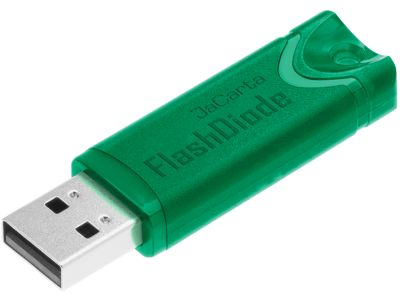
JaCarta FlashDiode
Однонаправленный флеш-накопитель переносит общедоступную информацию из открытого контура информационной системы в закрытый. Аппаратное ограничение направления передачи помогает исключить обратное копирование, а средства управления контролируют пользователей, компьютеры и операции с носителем. Ограничение направления передачи реализовано аппаратной архитектурой устройства и препятствует обратному копированию данных из закрытого контура.
Запись разрешается аутентифицированным пользователям на авторизованных компьютерах. Решение подходит для доставки общедоступных файлов в изолированную инфраструктуру, когда необходим перенос информации на съёмном носителе с контролем операций и исключением обратного потока.
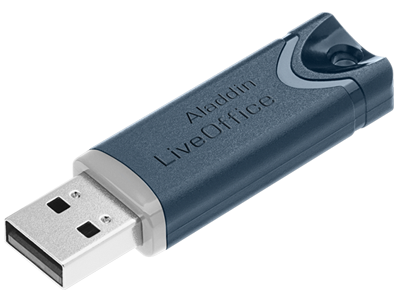
Aladdin LiveOffice
USB-устройство загружает защищённую рабочую среду для дистанционного доступа к корпоративным ресурсам с личного или служебного компьютера. Работа через терминальные сеансы и виртуальные рабочие столы позволяет сохранять документы внутри корпоративного контура, не размещая их на локальном диске сотрудника. Компьютер загружается непосредственно с USB-устройства, не используя установленную на внутреннем диске операционную систему.
Доступ к рабочим приложениям организуется через защищённое соединение в терминальном режиме или через виртуальный рабочий стол. Документы остаются в корпоративной инфраструктуре, что позволяет подключать территориально распределённых сотрудников с личных или предоставленных организацией компьютеров.
Шифрование дисков и защита баз данных
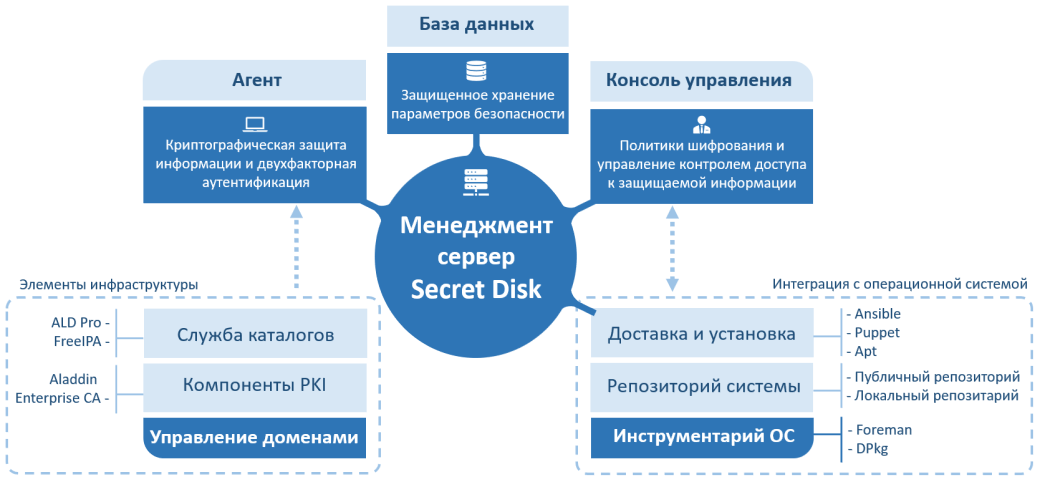
Secret Disk для Linux
Система защищает информацию на рабочих станциях и серверах Linux посредством шифрования системного раздела и виртуальных дисков. Она поддерживает контроль доступа, двухфакторную аутентификацию и централизованное управление агентами, в том числе в инфраструктуре без собственных PKI-сервисов. Администратор может централизованно сопровождать агенты и готовить к работе большое количество защищаемых рабочих станций.
Шифрование выполняется прозрачно при повседневной работе пользователя. Разделение полномочий ИТ и информационной безопасности помогает контролировать доступ к данным, в том числе при передаче компьютера на обслуживание или при физической утрате ноутбука.
Secret Disk Enterprise
Корпоративная система шифрования защищает данные на персональных компьютерах и ноутбуках с единым центром администрирования. Она позволяет управлять защищёнными ресурсами, контролировать состояние рабочих станций и проводить аудит использования данных и действий пользователей. Система поддерживает защиту системных разделов, виртуальных дисков, отдельных папок и контейнеров.
Единая консоль позволяет отслеживать состояние защищённых рабочих мест и управлять их настройками. Масштабируемая архитектура и поддержка отказоустойчивых конфигураций рассчитаны на корпоративное развёртывание, когда шифрование должно охватывать множество персональных компьютеров и ноутбуков с общей политикой доступа.
Secret Disk 5
Решение защищает конфиденциальную информацию на персональном компьютере, ноутбуке и съёмных носителях, поддерживая совместную работу по сети. Для доступа к зашифрованным данным используется электронный ключ; продукт представлен в коммерческой и сертифицированной редакциях. Шифрование применяется прозрачно во время обычной работы с файлами, включая сценарии защиты системного раздела.
Для подтверждения доступа сочетаются владение электронным ключом и знание пароля. Такой подход полезен при использовании ноутбука вне офиса, передаче компьютера в ремонт и работе со съёмными носителями, содержащими служебные или персональные данные.
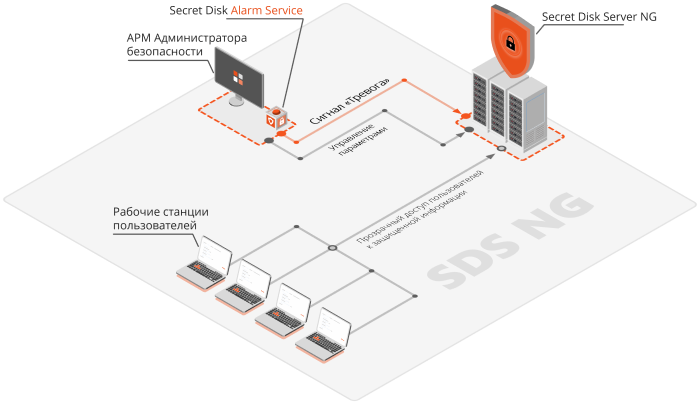
Secret Disk Server NG
Комплекс шифрует информацию на дисках серверов Windows, включая корпоративные базы данных и почтовые данные. Он поддерживает многопользовательскую работу, двухфакторную аутентификацию администраторов и экстренную блокировку доступа к защищённым ресурсам. При записи информация шифруется, а при чтении расшифровывается для допущенного пользователя.
Это помогает сохранять конфиденциальность даже при физическом доступе постороннего к дискам сервера. Продукт может применяться для защиты баз данных «1С» и других корпоративных систем; выбор совместимого криптопровайдера позволяет учитывать принятые в организации требования к шифрованию.
Крипто БД
Система защищает данные в Oracle, Microsoft SQL Server, PostgreSQL и Postgres Pro с помощью выборочного шифрования и разграничения доступа. Она дополняет штатные механизмы СУБД двухфакторной аутентификацией, маскированием данных для неавторизованных пользователей и регистрацией операций. Решение ориентировано на ограничение доступа к содержимому баз, в том числе со стороны администраторов СУБД.
Его можно использовать в проектах защиты персональных данных и при размещении баз в облачной инфраструктуре. Выбор защищаемых объектов позволяет сосредоточить дополнительные меры на чувствительной информации, сохраняя использование существующей системы управления базами данных.
Смарт-карт ридеры
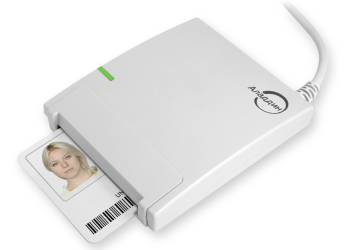
Смарт-карт ридеры JCR721 и JCR731
Семейство считывателей предназначено для интенсивной работы с контактными микропроцессорными смарт-картами в офисах, удостоверяющих центрах и пунктах обслуживания. Горизонтальное и вертикальное исполнения позволяют подобрать размещение на рабочем месте, а конструкция контактного механизма уменьшает износ поверхности карты. Считыватели работают с контактными микропроцессорными картами и рассчитаны на частое предъявление носителя разными пользователями.
JCR721 размещается горизонтально, а JCR731 — вертикально. Устройства подходят для рабочих мест с аппаратной аутентификацией и электронной подписью, где важны удобство установки, ресурс контактов и совместная работа со средствами управления жизненным циклом смарт-карт.
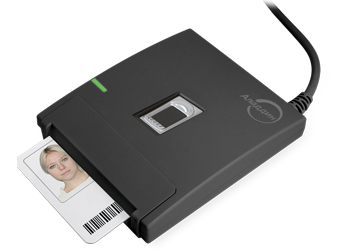
Aladdin SecurBIO Reader
Смарт-карт ридер объединяет считыватель контактных карт и сканер отпечатков пальцев для многофакторной аутентификации. Биометрический шаблон формируется внутри устройства и передаётся на подключённую смарт-карту для сохранения или сравнения. Устройство оснащено прижимным ёмкостным сенсором и подходит для интенсивного использования в банках, удостоверяющих центрах и на предприятиях.
Исходное изображение отпечатка обрабатывается в считывателе, а сформированный шаблон направляется только на установленную карту. Для сценариев с биометрией производитель рекомендует смарт-карты JaCarta PKI/BIO, объединяющие проверку владельца с криптографическими функциями.
Платформы для разработчиков
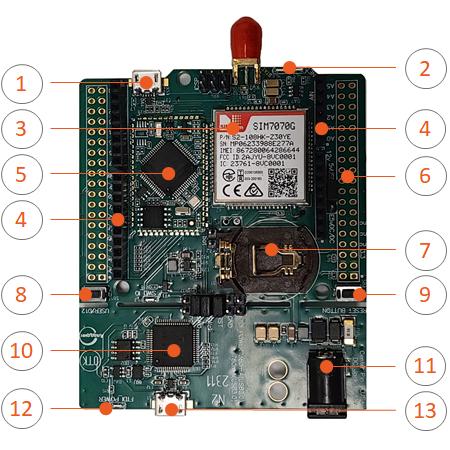
Aladdin ePKI Starter Kit
Технологическая платформа помогает разрабатывать и моделировать доверенные устройства для M2M и промышленного интернета вещей со встроенной криптографической защитой. Она объединяет аппаратные модули безопасности, средства отладки и примеры управления устройствами на основе цифровых двойников и REST-взаимодействия. Разработчик может пройти путь от объектной модели устройства до проверки его взаимодействия с доверенной системой управления.
Платформа поддерживает отладку аутентификации, шифрования и хранения сертификатов. Аппаратные модули Aladdin Secure Element предназначены для последующего встраивания в оборудование, а поддержка LwM2M помогает моделировать обмен между компонентами промышленной системы.
Aladdin TSM — доверенная платформа для ARM
Программное средство доверенной загрузки использует технологию TrustZone в устройствах на процессорах NXP i.MX6. Оно предназначено для встраивания в промышленные контроллеры, телекоммуникационное оборудование и другие решения на ARM без добавления отдельного аппаратного модуля. Средство предназначено для разработчиков оборудования, которым необходимо проверять доверие к программной среде до её штатного запуска.
В состав платформы входят процессор ARM и программное обеспечение Aladdin TSM. Она может применяться в контроллерах, терминалах и специализированных устройствах, где функции безопасности нужно встроить непосредственно в архитектуру разрабатываемого изделия.
Соберём решение для вашей системы защиты
Расскажите о задачах, действующей инфраструктуре и требованиях к безопасности. Согласуем состав оборудования и программного обеспечения, проверим совместимость и спланируем внедрение. Поможем с лицензиями, настройкой и дальнейшим сопровождением. Поставляем решения заказчикам по всей России; объём внедрения и формат сопровождения согласуем индивидуально.
Связаться с намиДля государственных и корпоративных заказчиков
Работаем с заказчиками по 44-ФЗ, 223-ФЗ и 275-ФЗ, а также с корпоративными заказчиками. Участвуем в закупочных процедурах любой степени сложности.
Готовим всю необходимую документацию для осуществления закупки, включая технические задания, коммерческие предложения и анализ рынка.