R-Vision: мониторинг и управление информационной безопасностью
Подбираем продукты R-Vision для мониторинга, реагирования на инциденты, управления уязвимостями и процессами безопасности. Каталог включает SIEM, SOAR, VM и платформу EVO, а также инструменты управления ИТ-активами. Помогаем согласовать состав решения и интеграции с инфраструктурой заказчика.
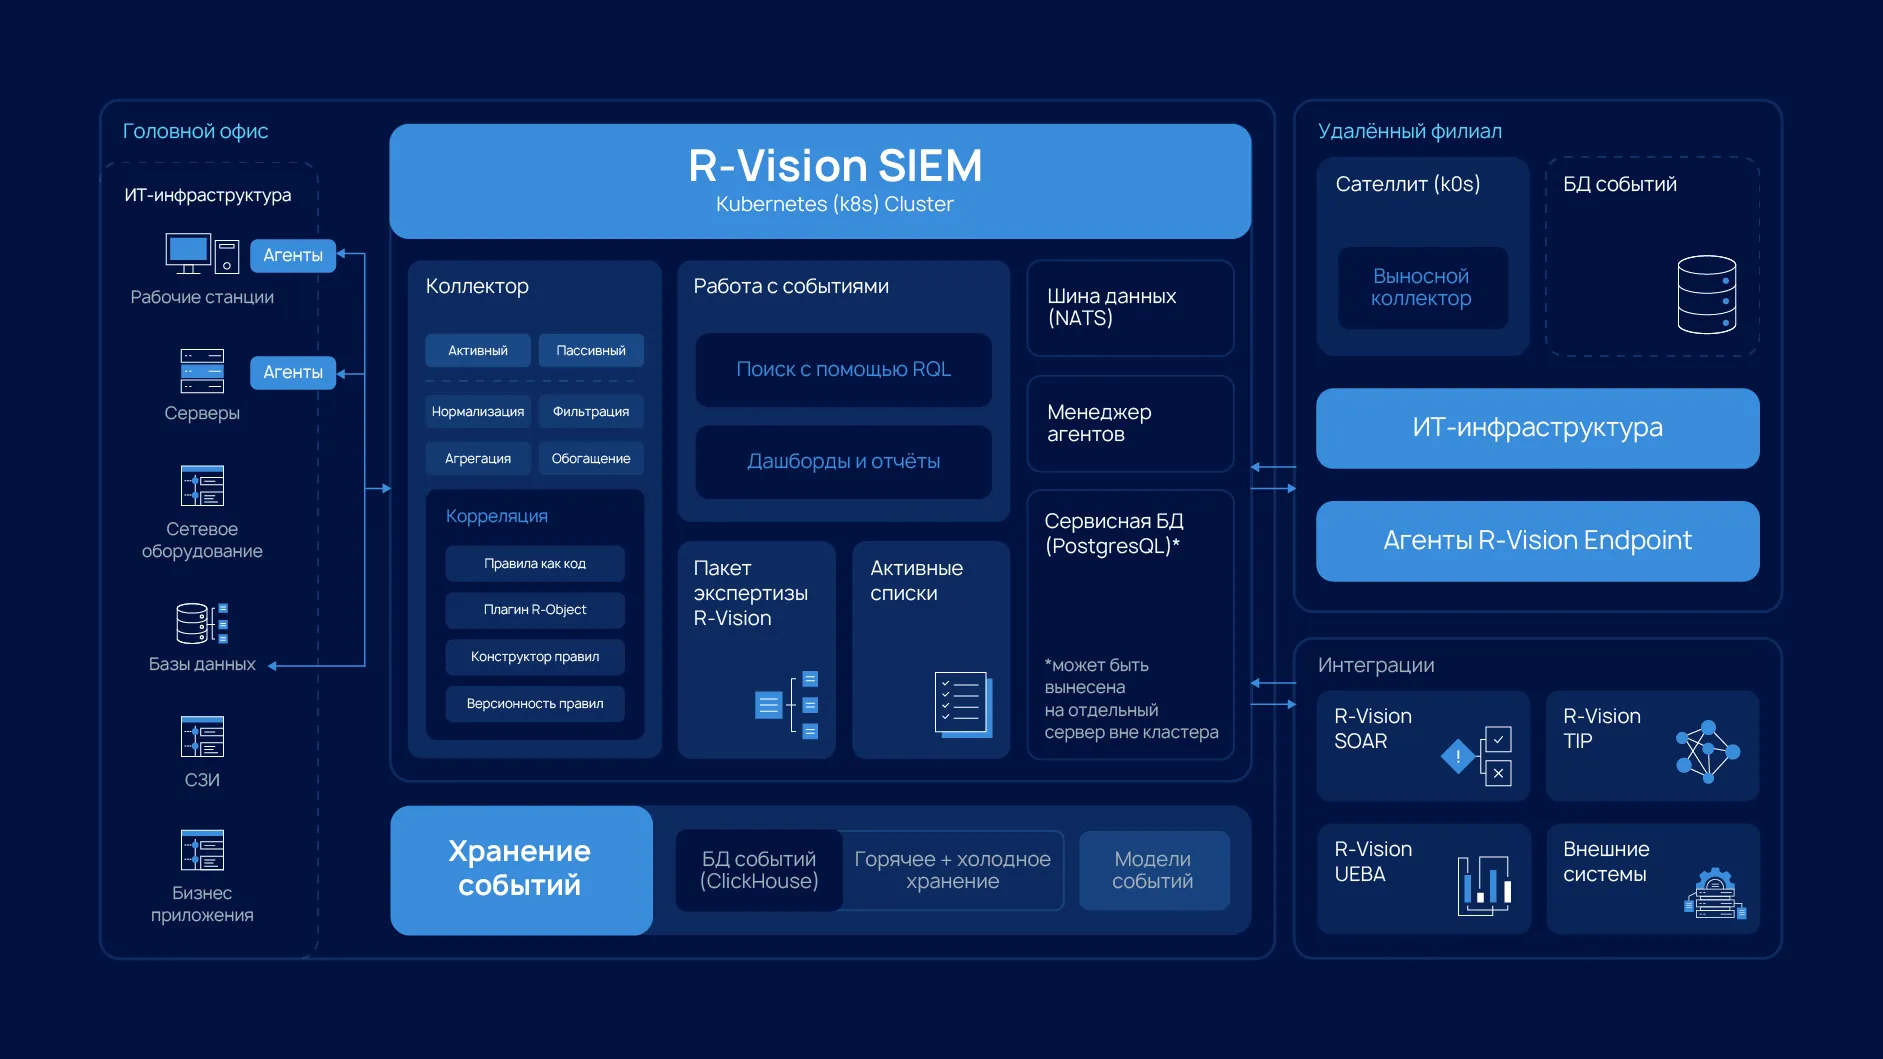
R-Vision SIEM собирает события безопасности из корпоративных систем, нормализует их и выявляет инциденты с помощью корреляции. Решение служит основой центра мониторинга и помогает расследовать обнаруженные атаки в едином интерфейсе. Аналитикам доступны поиск на языке RQL, статистика, активные списки и настраиваемые панели.
Распределённая архитектура поддерживает сбор данных из изолированных сегментов, работу нескольких организаций и увеличение нагрузки. Функциональность можно расширять другими продуктами платформы, включая SOAR, UEBA, TIP и управление уязвимостями.
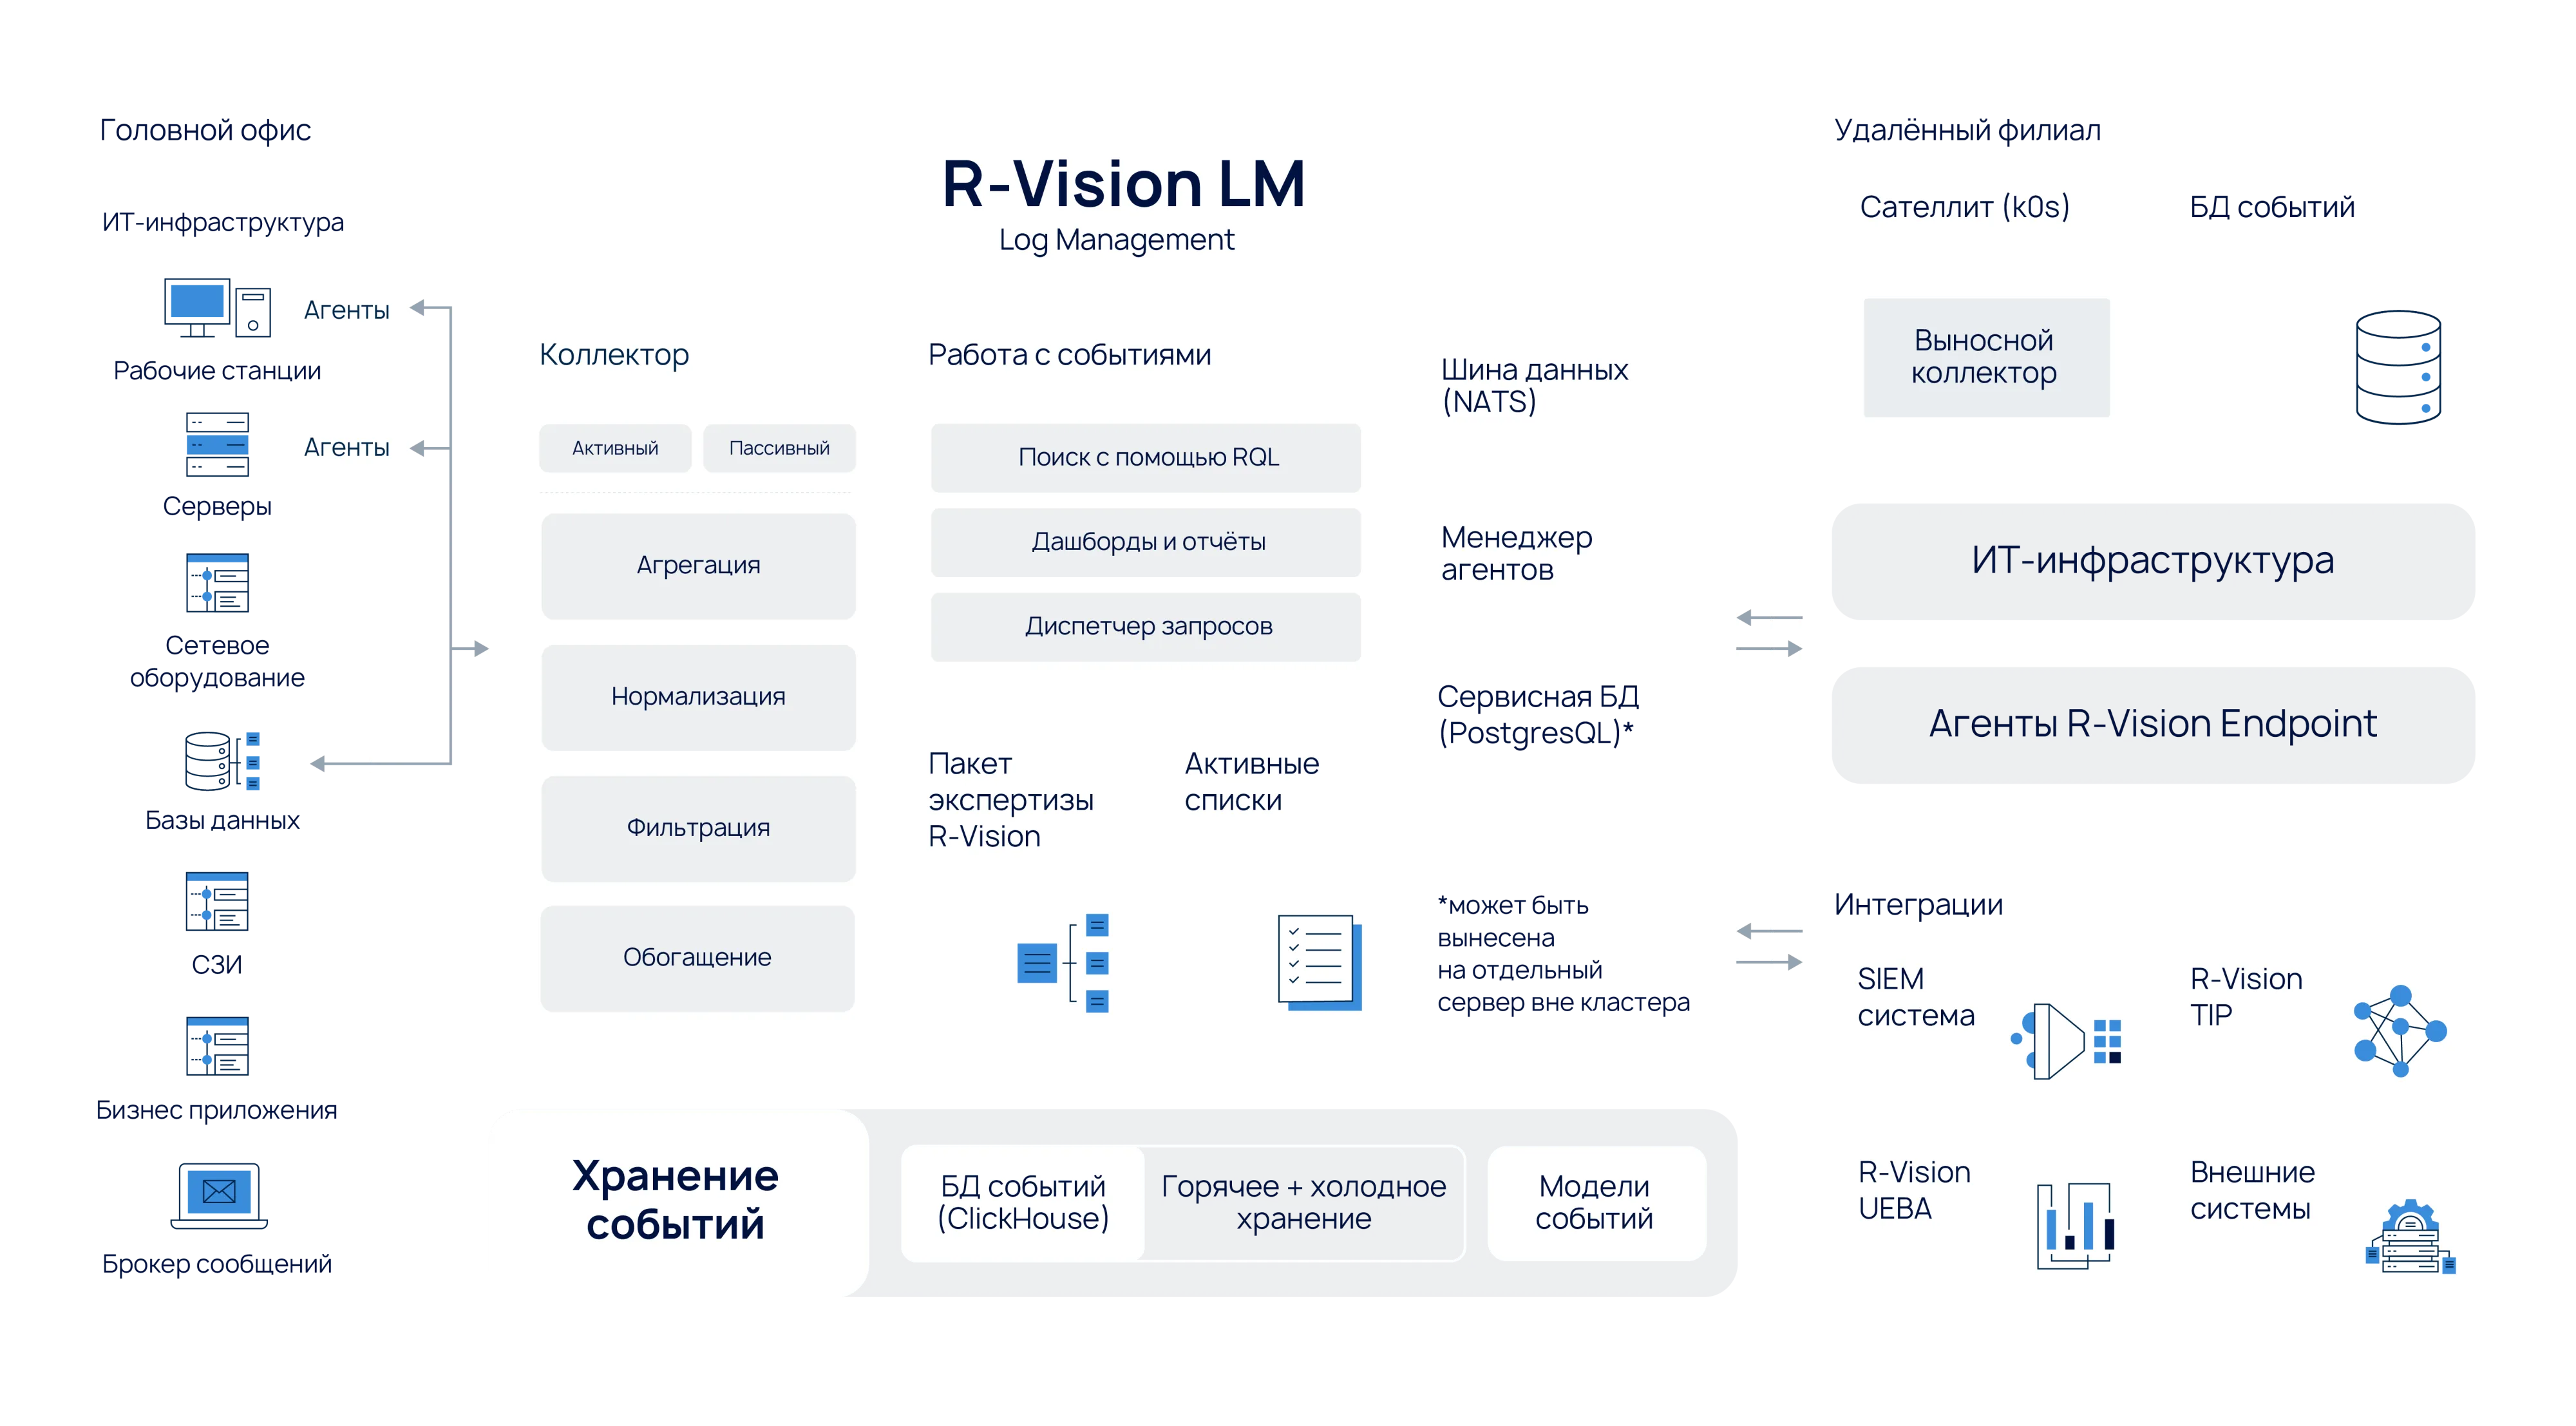
R-Vision LM предназначен для централизованного сбора, обработки и хранения журналов ИТ-систем и средств защиты. Продукт принимает потоки событий из разных источников и направляет подготовленные данные на дальнейший анализ. Единый поиск по журналам помогает разбирать сбои и исследовать активность в инфраструктуре.
Микросервисная архитектура на Kubernetes поддерживает вертикальное и горизонтальное масштабирование по мере роста объёма информации. Средства управления запросами и ресурсами позволяют организовать устойчивую работу с событиями в крупных и распределённых средах.
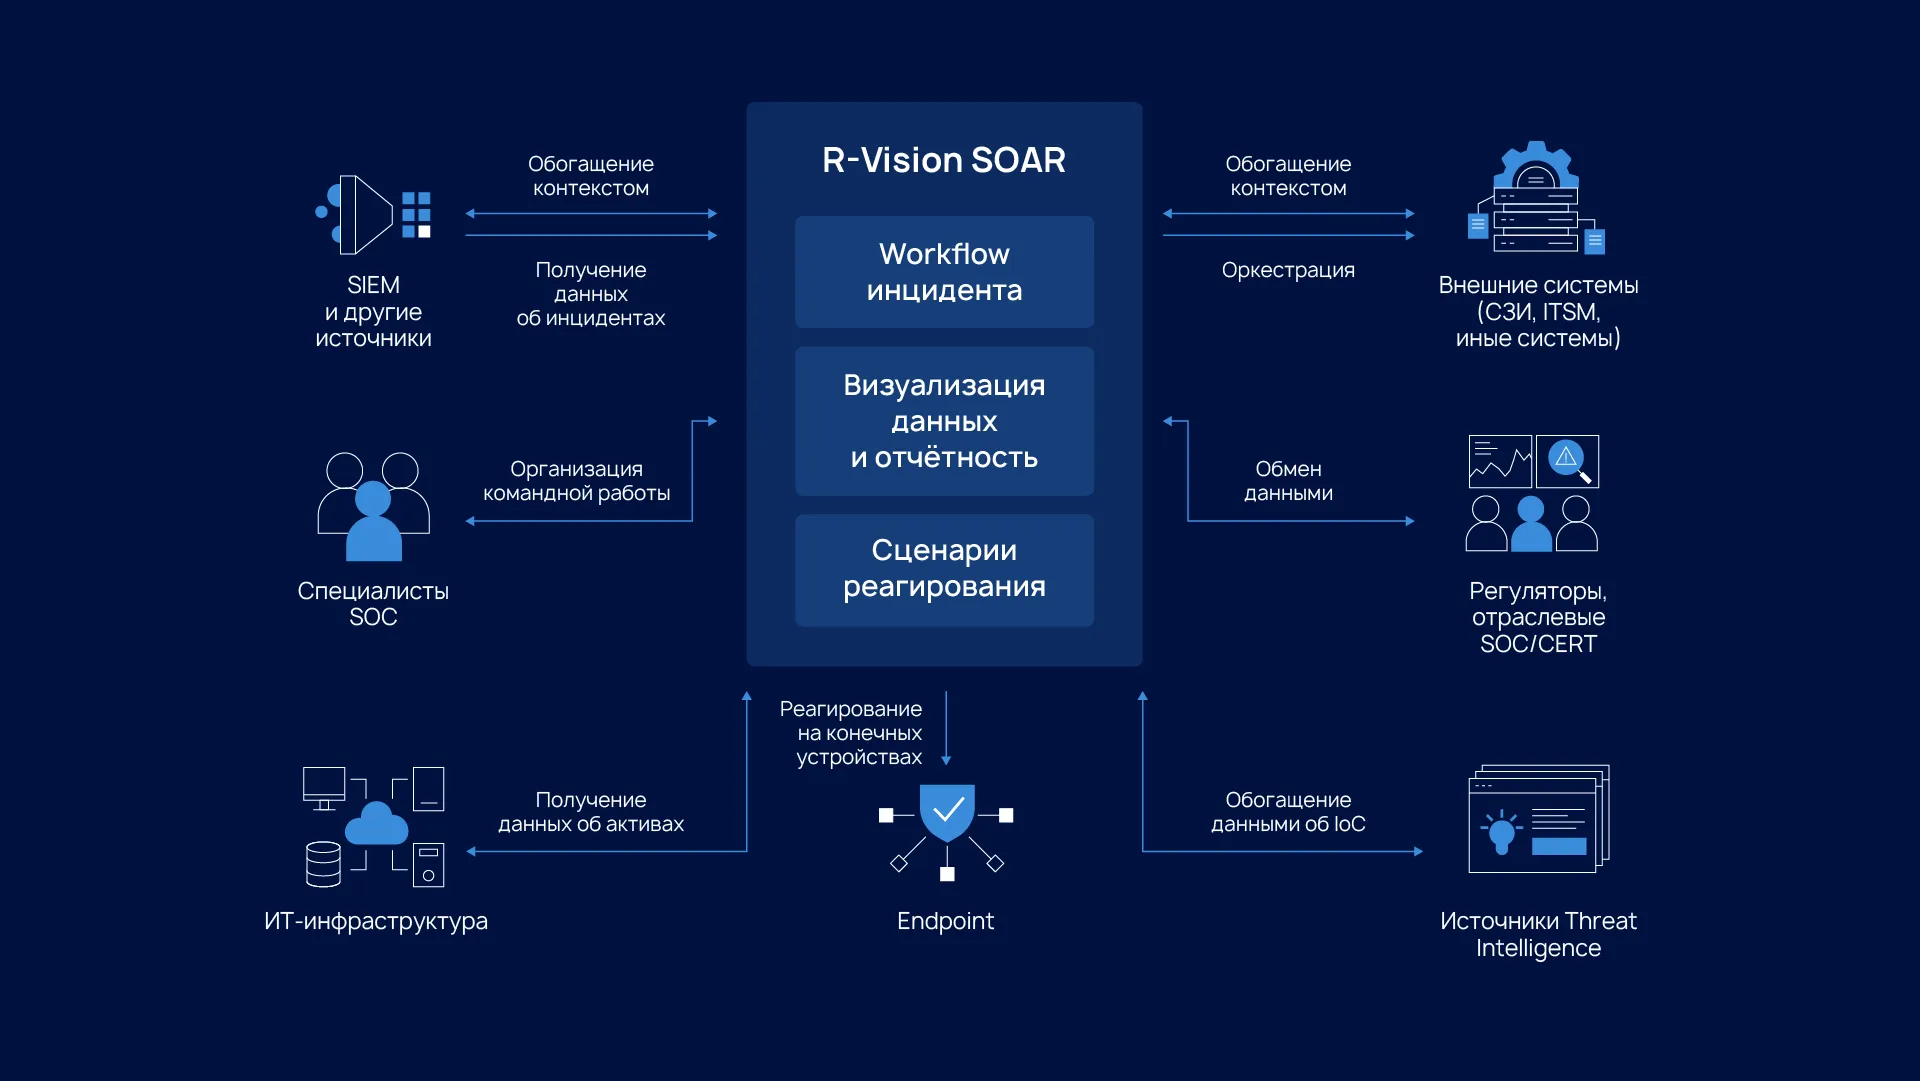
R-Vision SOAR автоматизирует обработку инцидентов и координирует действия центра мониторинга безопасности. Система объединяет сведения из разных источников, обогащает карточки инцидентов и запускает согласованные сценарии реагирования. Аналитики работают в общем пространстве, где сохраняются действия и контекст расследования на протяжении жизненного цикла случая.
Готовые интеграции со средствами защиты и преднастроенные конфигурации упрощают начало эксплуатации. Сценарии можно адаптировать с помощью no-code инструментов, связывая автоматические операции с работой специалистов и внешними системами организации.
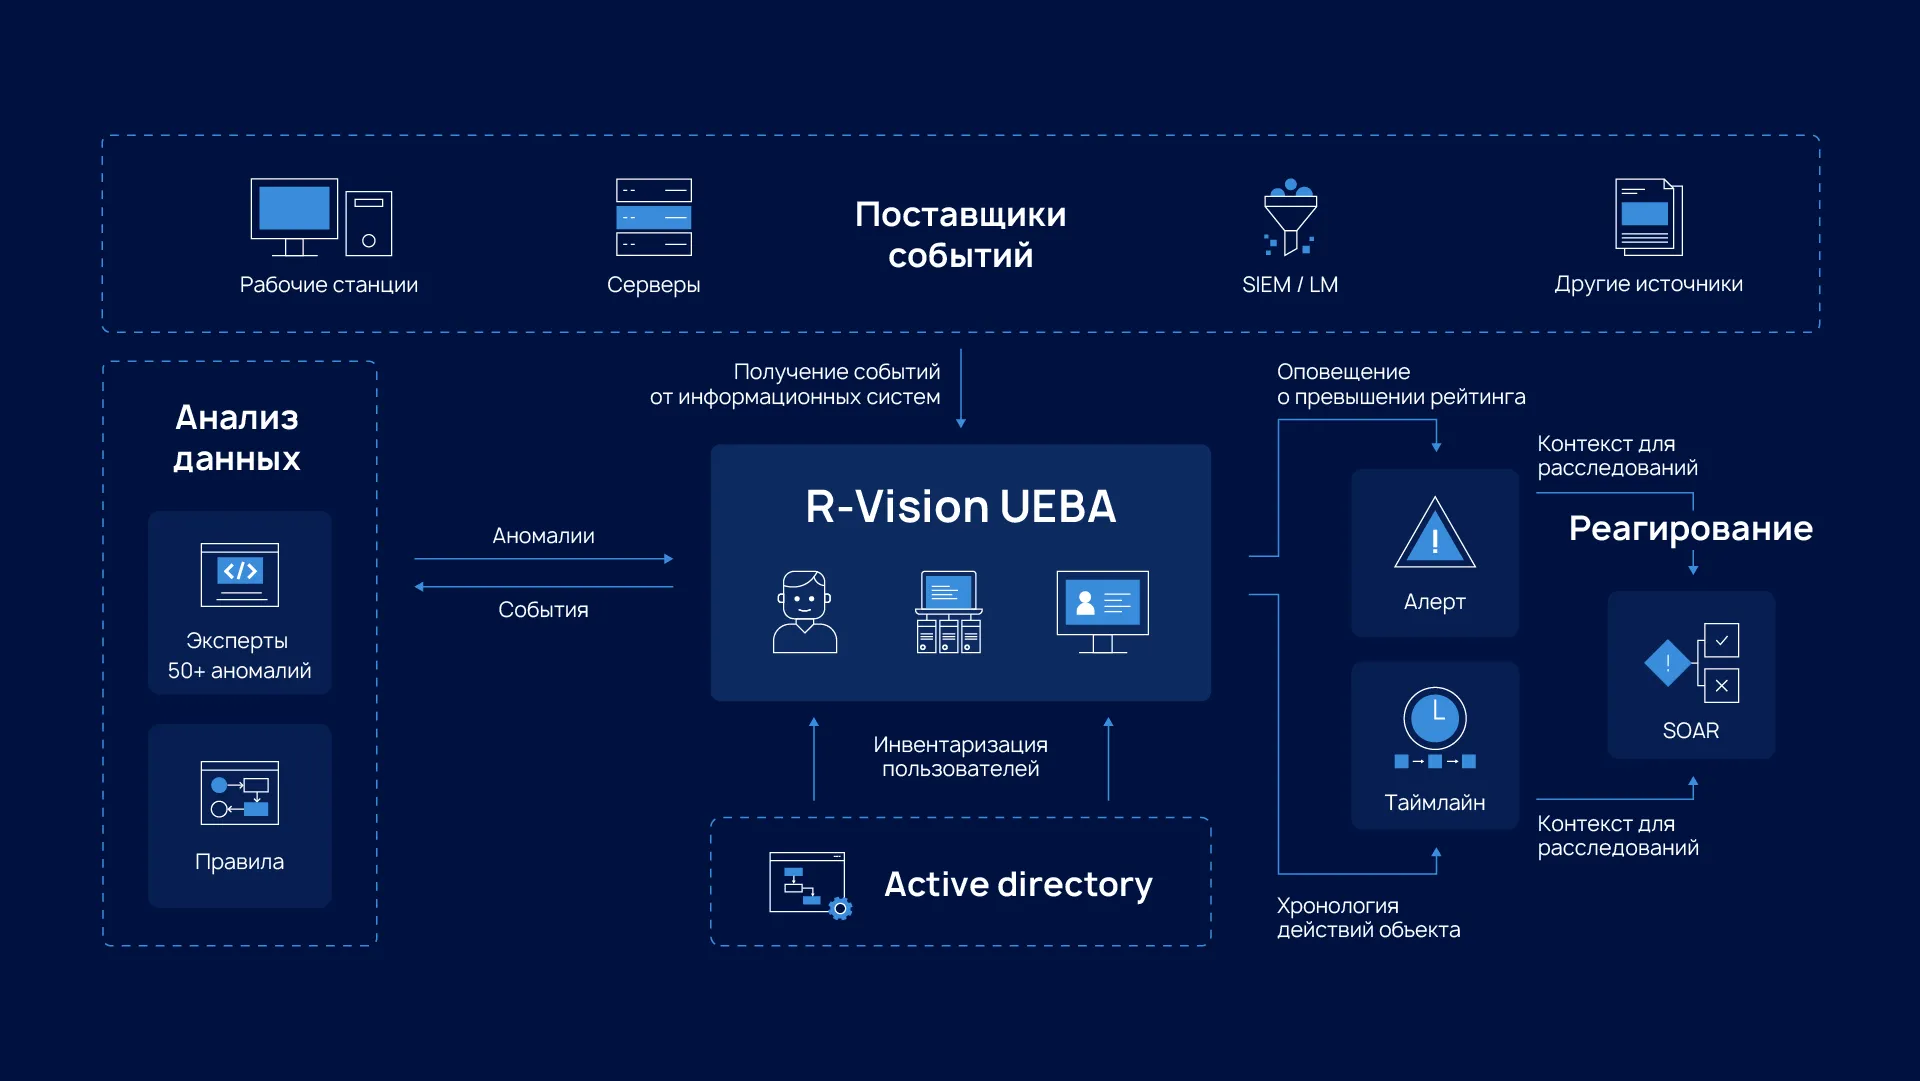
R-Vision UEBA анализирует поведение пользователей и инфраструктурных объектов, чтобы находить аномалии и ранние признаки атак. Модуль получает события от систем управления журналами, SIEM и конечных устройств. Статистические методы и машинное обучение формируют представление о нормальном поведении и отмечают отклонения от него.
Выявленные угрозы получают приоритет, а последовательность подозрительных событий отображается на временной шкале расследования. Интеграция с R-Vision SOAR позволяет передать обнаруженный случай в процесс реагирования и организовать дальнейшие защитные действия.
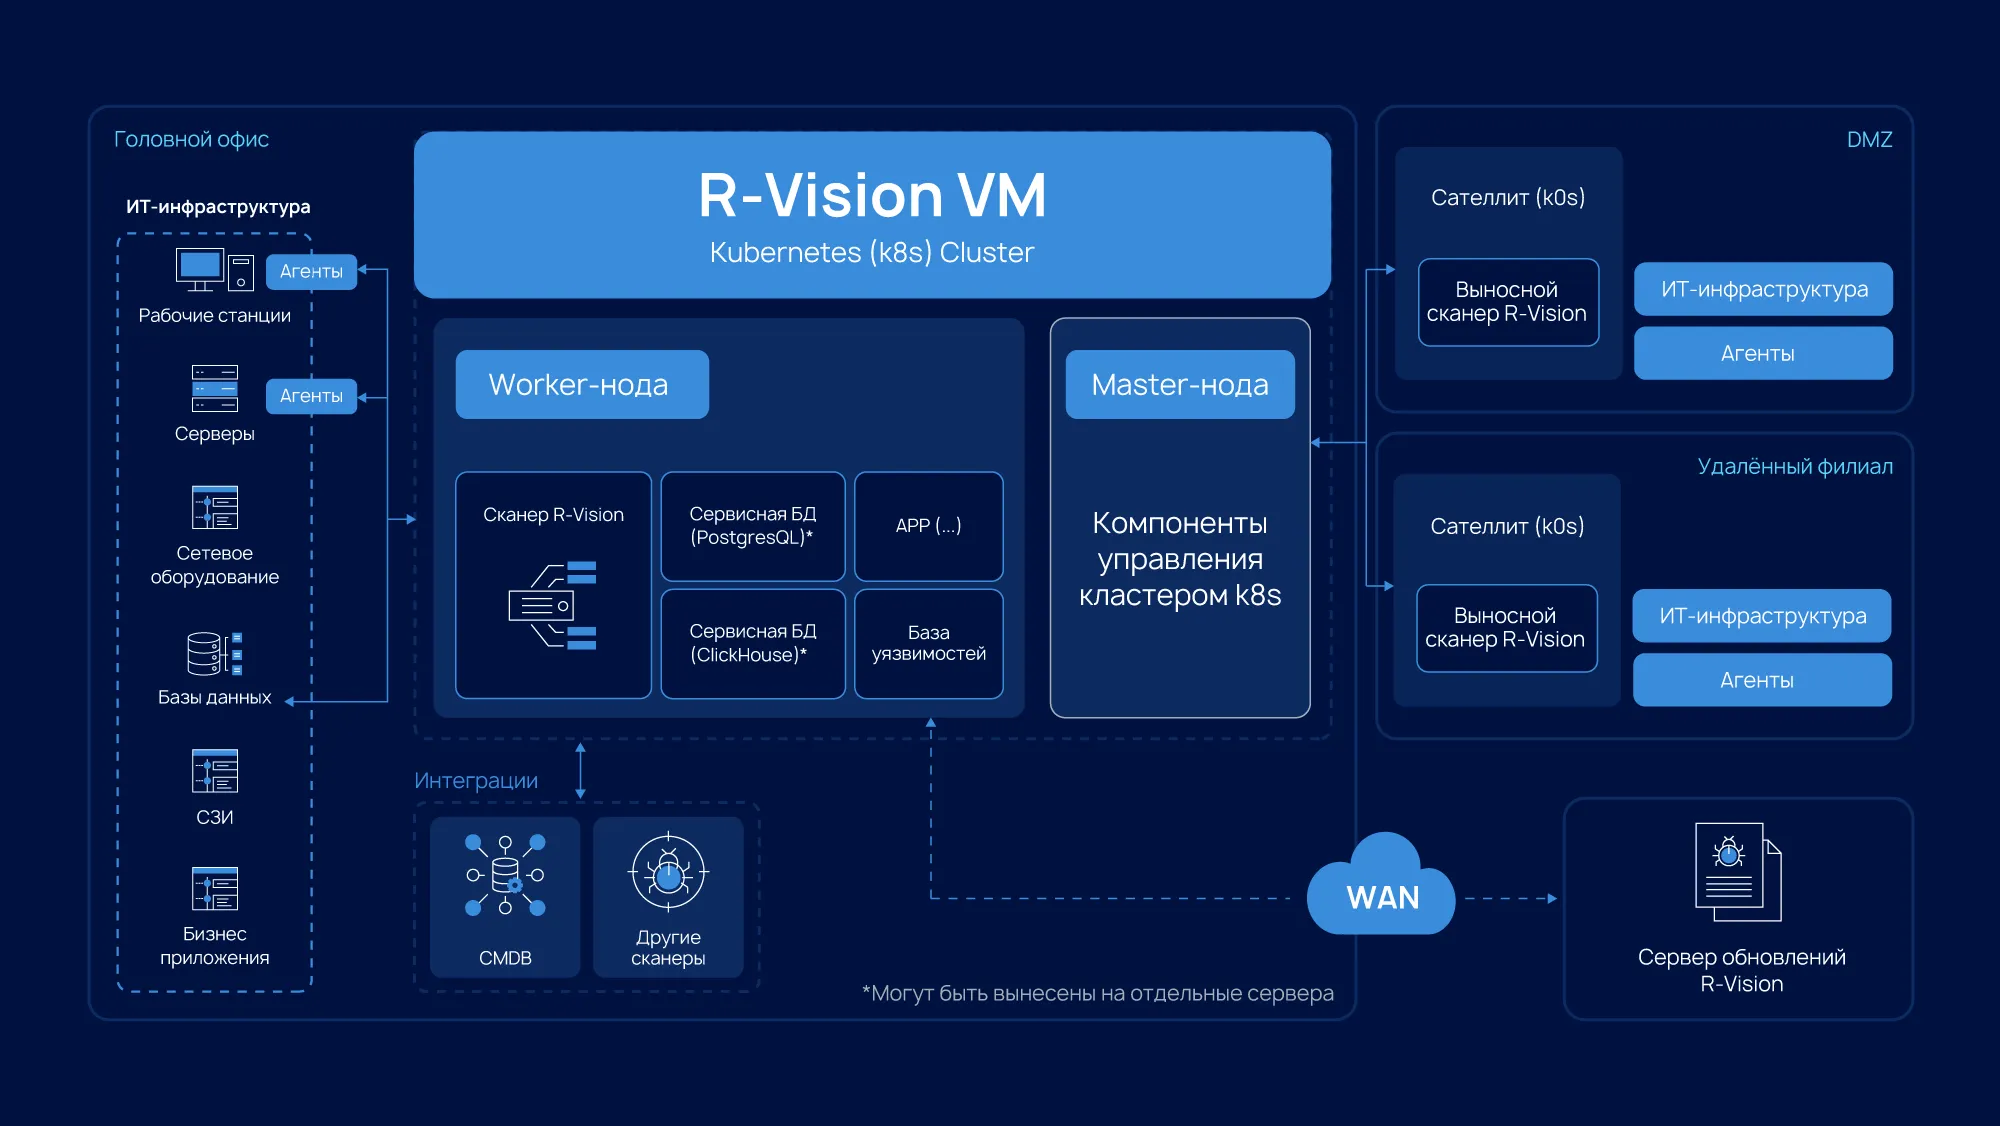
R-Vision VM объединяет поиск уязвимостей с управлением их устранением в корпоративной инфраструктуре. Встроенный сканер проверяет операционные системы, приложения, сетевое оборудование, базы данных и контейнерные среды. Доступны агентные и безагентные проверки, а для изолированных сегментов предусмотрен мобильный сканер.
Приоритет уязвимости определяется с учётом технической опасности, доступности эксплуатации и важности затронутого актива. Интеграции со сторонними сканерами, CMDB и сервисными системами помогают распределять задачи между ИТ и ИБ и контролировать весь процесс исправления.
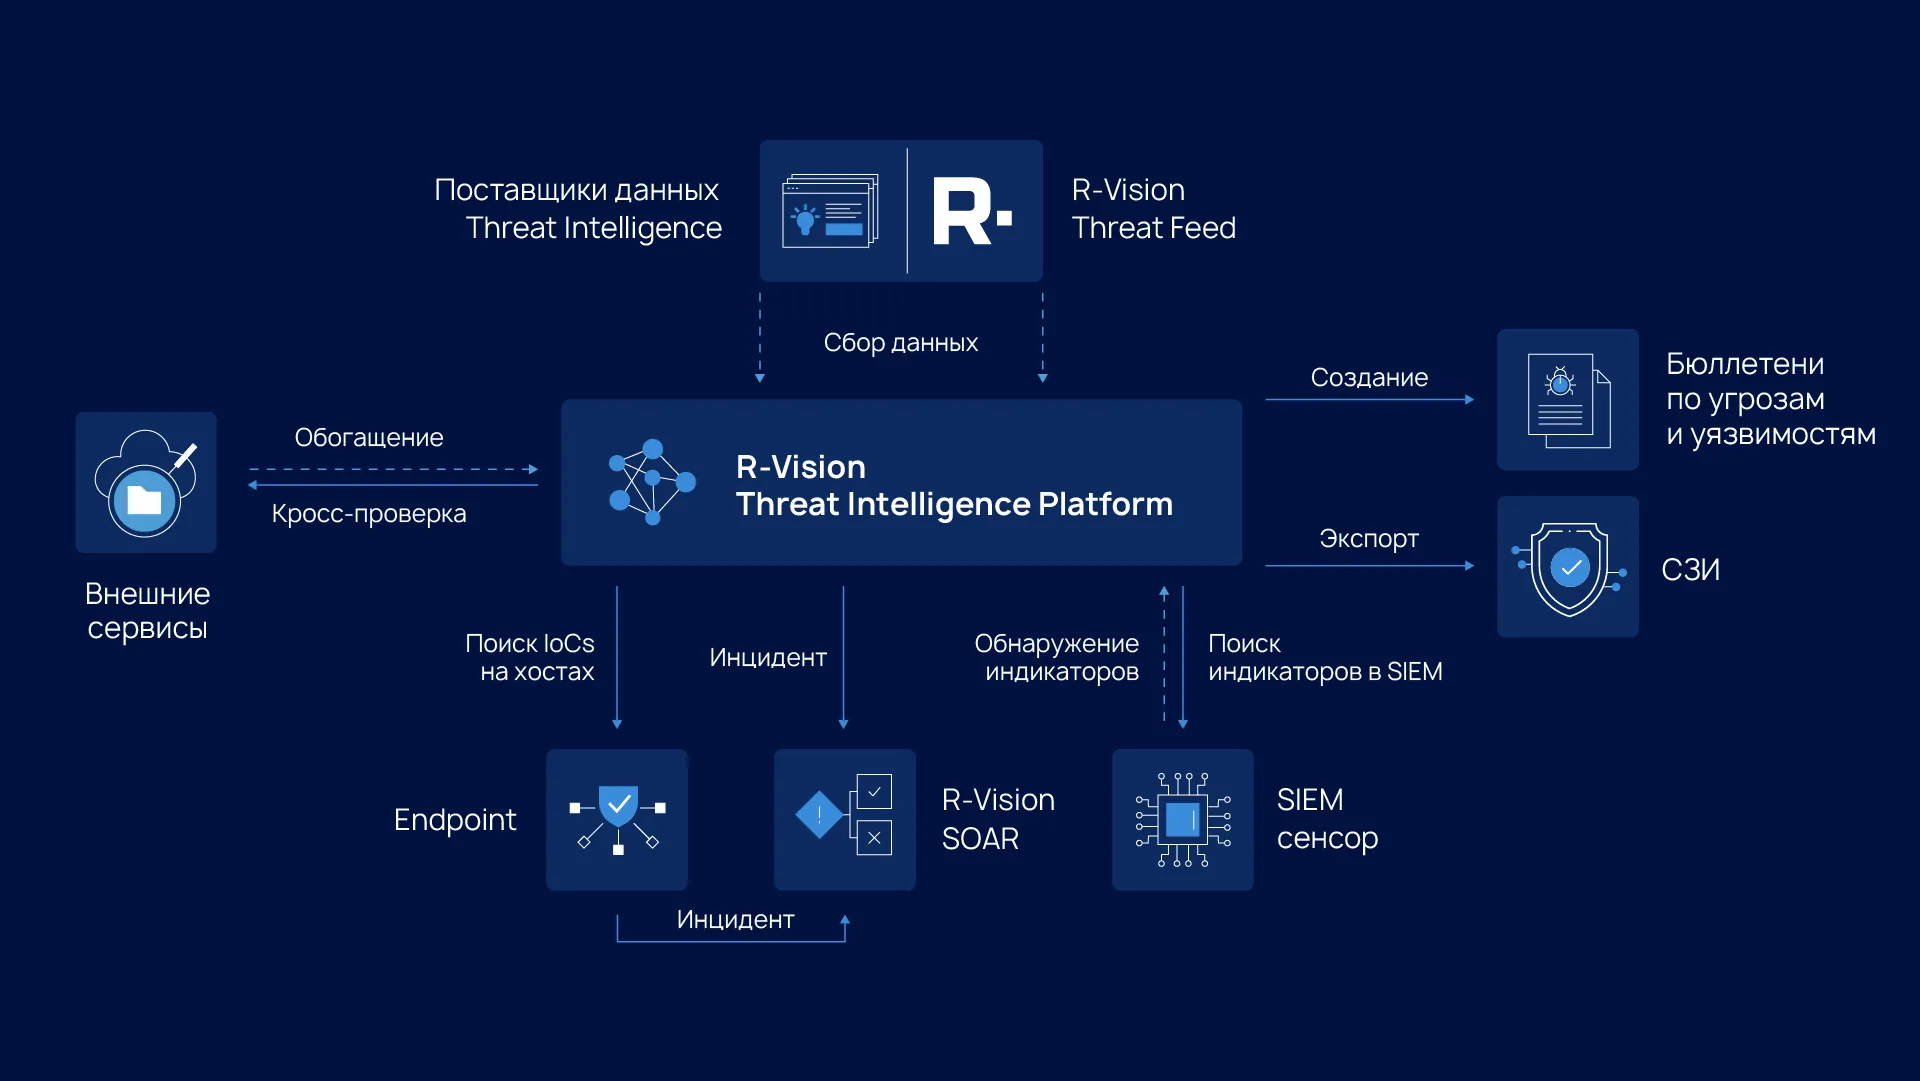
R-Vision TIP собирает и систематизирует сведения о киберугрозах из коммерческих, открытых и собственных источников. Платформа объединяет индикаторы компрометации в общей базе и обогащает их дополнительным контекстом. Встроенные сценарии помогают связывать данные, выполнять повторяющиеся действия и готовить информацию для средств защиты.
Система поддерживает поиск следов компрометации в текущих и исторических событиях SIEM. Интеграции с защитными продуктами позволяют использовать обработанные индикаторы для мониторинга и блокировки угроз, сохраняя единый процесс работы с киберразведкой.
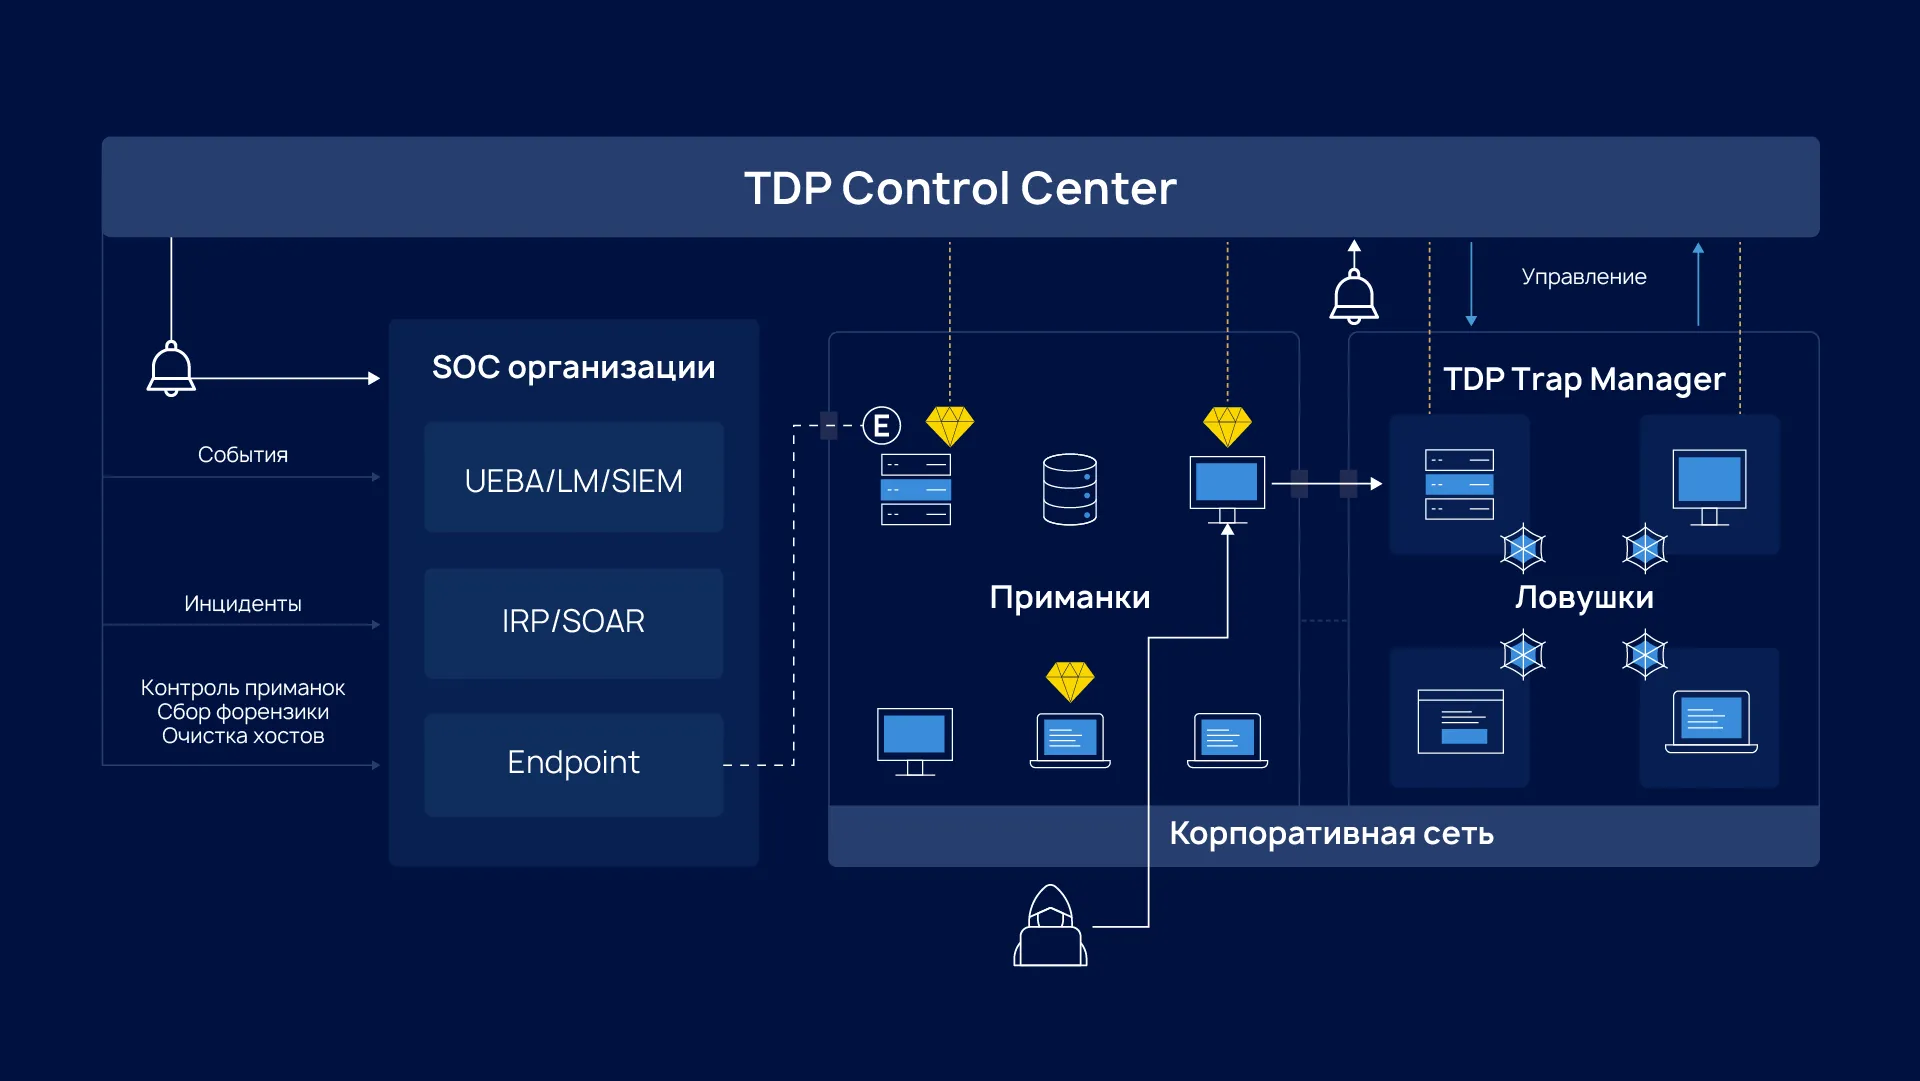
R-Vision TDP создаёт цифровые ловушки и приманки для обнаружения злоумышленников внутри корпоративной сети. Решение имитирует реальные сервисы, специализированные системы и элементы промышленной инфраструктуры. Взаимодействие атакующего с такими объектами формирует события, которые помогают выявить и исследовать продвижение по сети.
Ловушки размещаются на серверах Trap Manager, а централизованный Control Center управляет конфигурацией и обработкой событий. Поддерживаются готовые шаблоны и агентное либо безагентное размещение приманок; эмулируемые объекты отделены от действующих бизнес-систем организации.
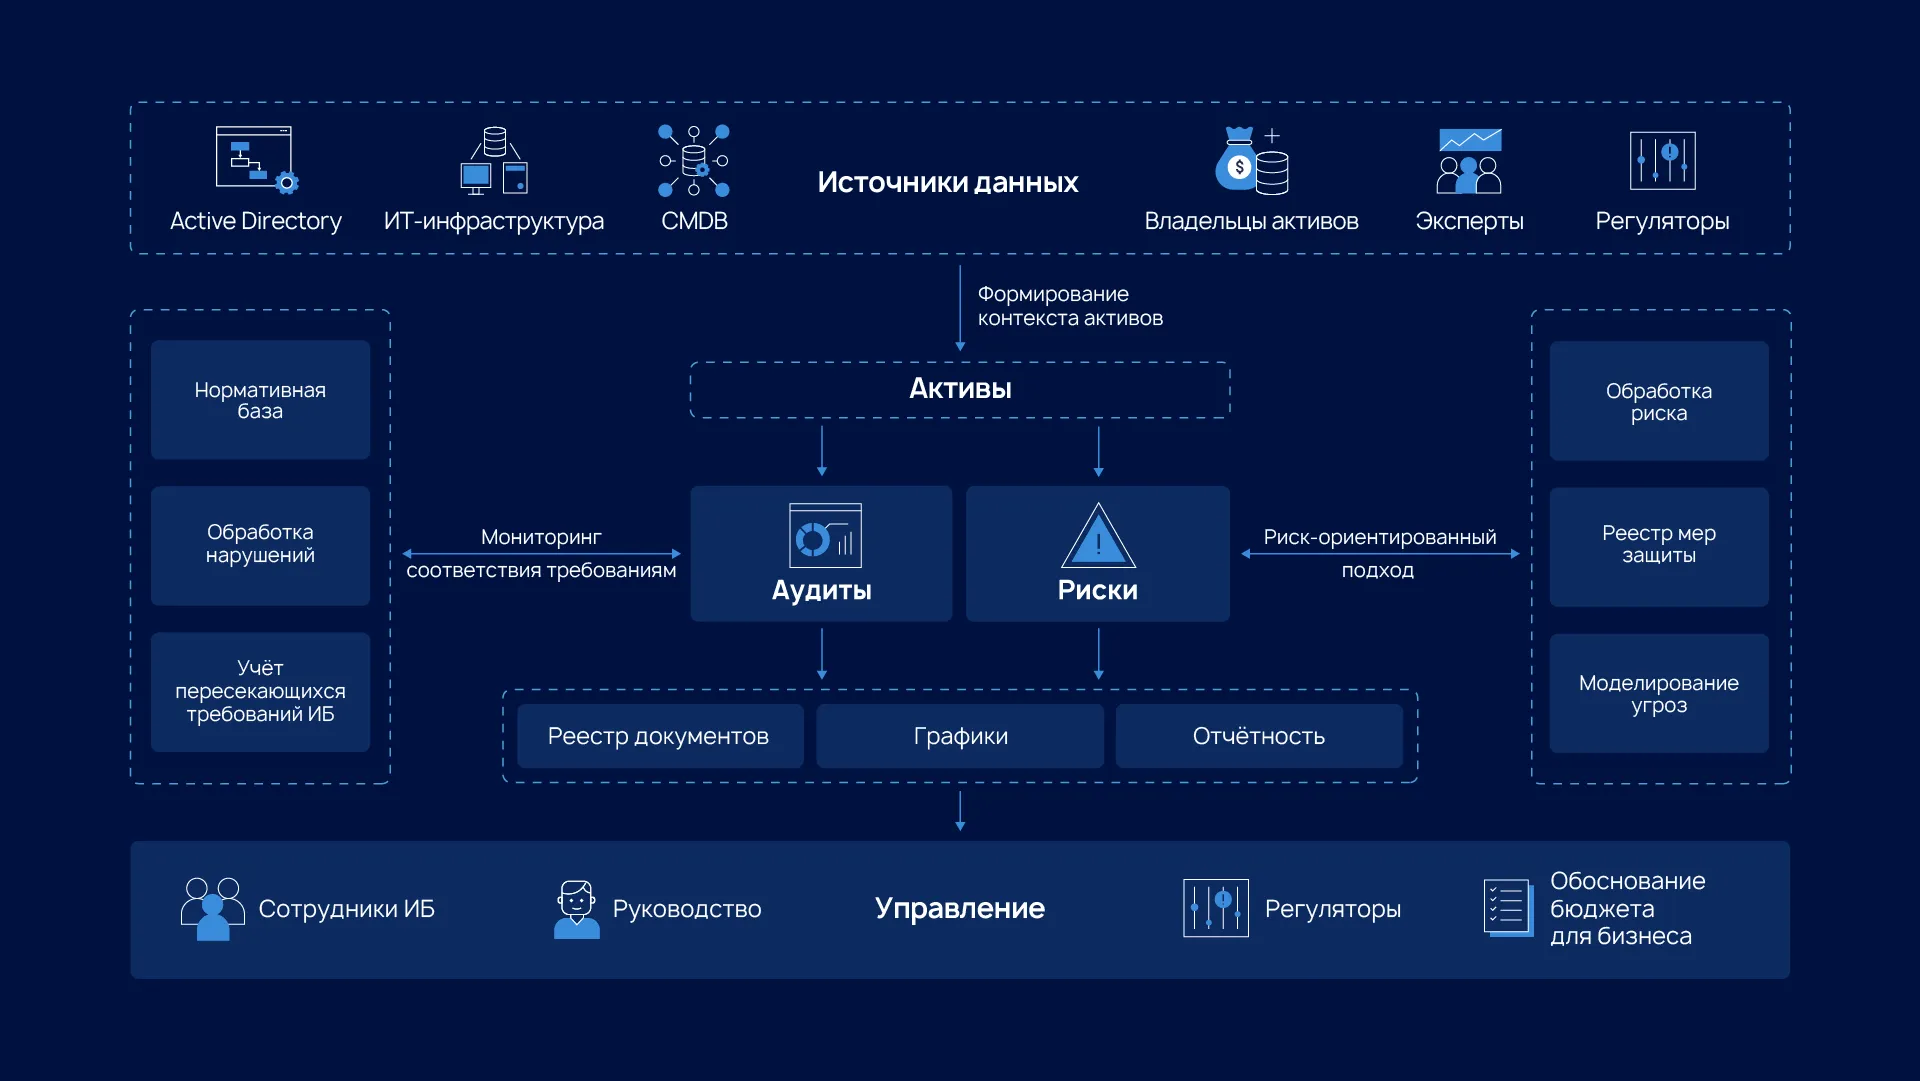
R-Vision SGRC организует совместную работу по управлению информационной безопасностью, рисками и нормативным соответствием. Система объединяет сведения об активах, процессах, требованиях и планируемых защитных мероприятиях. Встроенные инструменты поддерживают аудиты, самооценки, оценку киберрисков и формирование внутренней документации.
Конструкторы методик и расчётов позволяют адаптировать процессы к корпоративным правилам и выбранному подходу к оценке. Настраиваемые панели и отчёты показывают состояние соответствия, а единый план действий помогает назначать исполнителей и контролировать устранение выявленных нарушений.
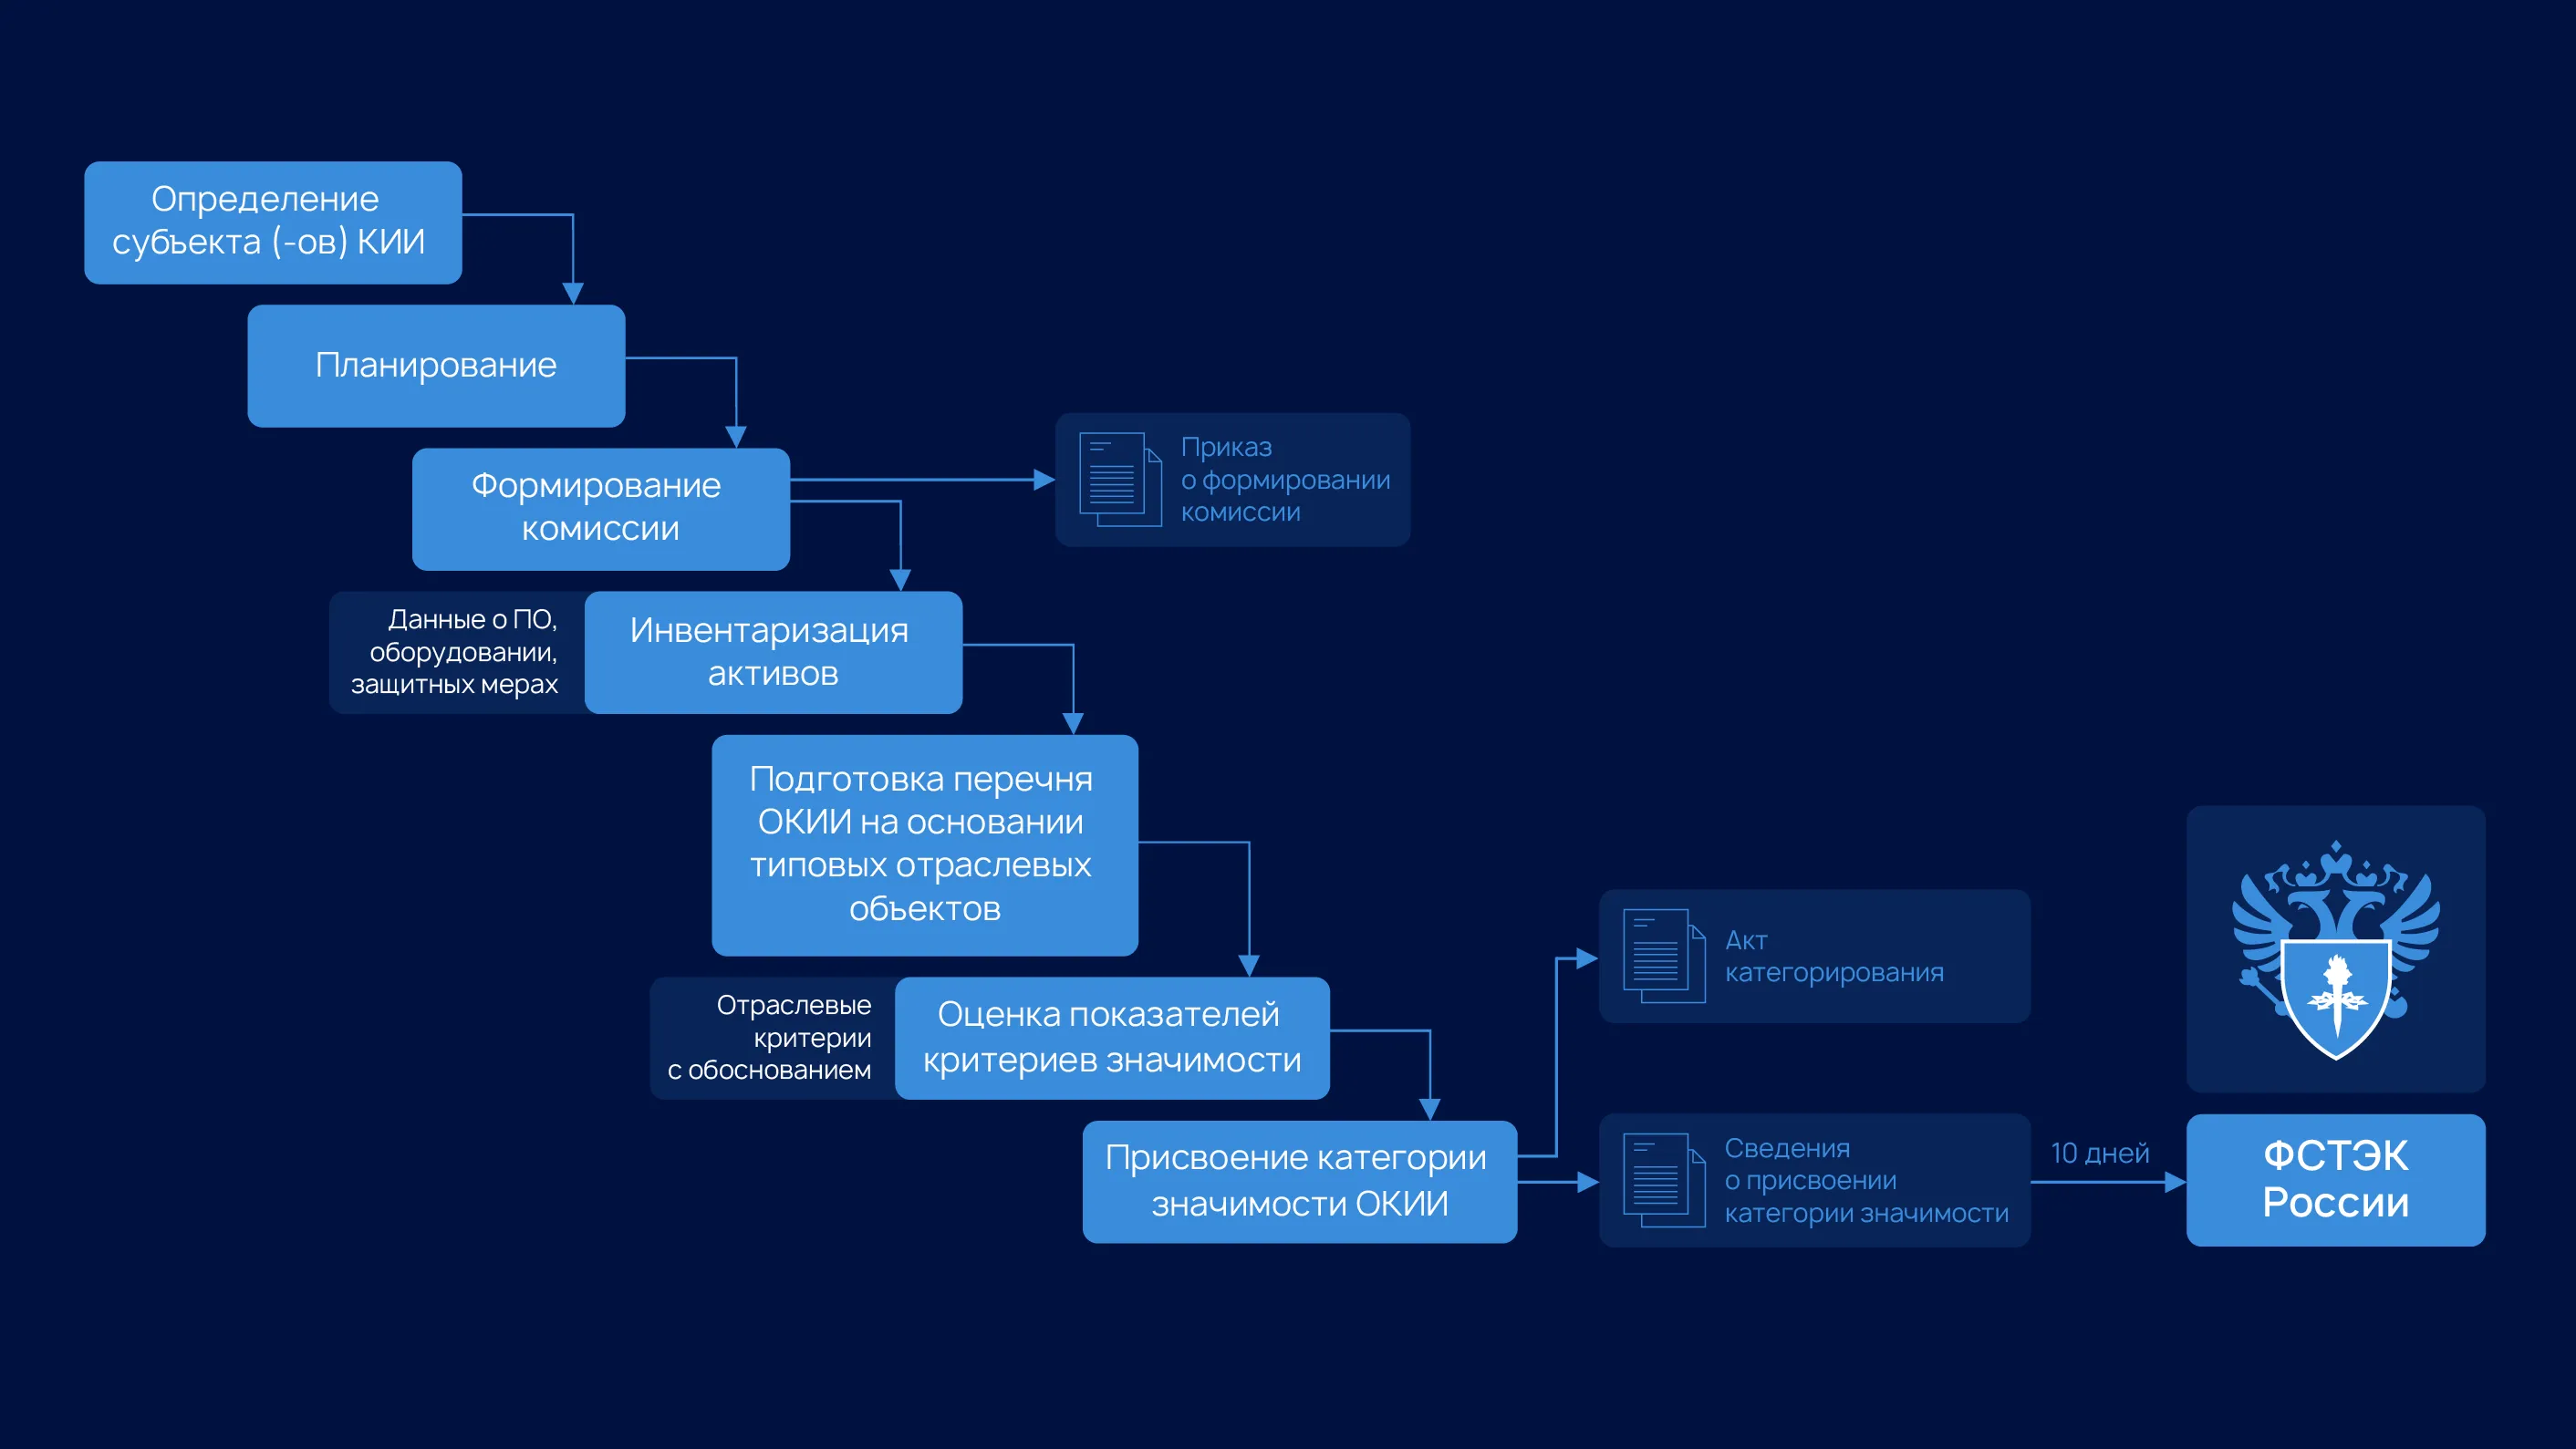
R-Vision КИИ автоматизирует процессы обеспечения безопасности объектов критической информационной инфраструктуры. Комплекс помогает вести реестр объектов, проводить категорирование и готовить документы для передачи регулятору. Инструменты оценки угроз позволяют формировать модель угроз и нарушителя, учитывать необходимые меры защиты и проводить проверки выполнения требований.
Система также поддерживает оценку показателя защищённости и аудит состояния безопасности объектов. Готовые формы и автоматизированные процедуры объединяют работу ответственных сотрудников в управляемый процесс, уменьшая объём повторяющейся подготовки и сверки документов.
R-Vision DGP управляет корпоративными данными на протяжении их жизненного цикла: от получения и хранения до доступа и удаления. Платформа интегрируется с внешними источниками, поддерживает пакетную и потоковую обработку информации. Проверки качества помогают обнаруживать аномалии, ошибки и некорректные форматы данных.
Для контроля доступа предусмотрены ролевые и атрибутивные механизмы, аудит действий пользователей и шифрование. Настраиваемые политики и no-code инструменты позволяют автоматизировать классификацию, преобразование и передачу информации между компонентами платформы с учётом правил организации.
R-Vision CMDB формирует централизованную базу конфигурационных единиц и связей между компонентами ИТ-инфраструктуры. Решение собирает сведения об активах, нормализует их по справочникам и сопоставляет записи для поддержания целостного представления о среде. Ресурсно-сервисная модель показывает зависимости между инфраструктурой и предоставляемыми услугами.
Предусмотрены визуализация стоек центра обработки данных и интеграция с продуктами информационной безопасности R-Vision. База используется при расследовании инцидентов, анализе изменений и в процессах ITSM, дополняя финансовый и жизненный учёт активов в ITAM.
R-Vision ITAM управляет аппаратными и программными активами от закупки и инвентаризации до вывода из эксплуатации. Централизованный учёт сопоставляется с фактическими сведениями об инфраструктуре и помогает обнаруживать неучтённые ресурсы. Встроенное управление программными лицензиями позволяет оценивать использование ПО и выявлять избыточные расходы.
Финансово-ресурсная модель, аналитика и средства бюджетирования поддерживают планирование затрат и расчёт стоимости владения. Продукт интегрируется с другими ИТ- и ИБ-решениями R-Vision, связывая жизненный цикл активов с процессами эксплуатации и безопасности.
R-Vision ITSM автоматизирует обработку пользовательских обращений, инцидентов, проблем и изменений в корпоративных ИТ-сервисах. Продукт объединяет разные каналы обращений, каталог услуг, портал клиента и базу знаний. Сотрудники могут контролировать сроки обслуживания и исследовать взаимосвязи между проблемами, активами и пользователями через графы.
Low-code и no-code инструменты позволяют настраивать процессы под правила конкретной организации. Интеграция с решениями безопасности R-Vision связывает сервисное управление с обработкой ИБ-инцидентов, а масштабируемая архитектура рассчитана на распределённую инфраструктуру.
R-Vision EVO представляет общую технологическую платформу для продуктов управления ИТ и информационной безопасностью. Единая база связывает решения в сквозные процессы и позволяет работать с активами, инцидентами и задачами через согласованные интерфейсы. Компоненты управляются централизованно, а открытая архитектура предусматривает подключение дополнительных модулей и внешних систем.
Механизмы резервирования и оркестрации поддерживают устойчивость эксплуатации и обновление компонентов. Платформа ориентирована на крупные и сложные инфраструктуры, которым требуется постепенно наращивать функциональность и масштаб автоматизации вместе с развитием организации.
Расскажите о задачах, действующей инфраструктуре и требованиях к безопасности. Согласуем состав оборудования и программного обеспечения, проверим совместимость и спланируем внедрение. Поможем с лицензиями, настройкой и дальнейшим сопровождением. Поставляем решения заказчикам по всей России; объём внедрения и формат сопровождения согласуем индивидуально.
Работаем с заказчиками по 44-ФЗ, 223-ФЗ и 275-ФЗ, а также с корпоративными заказчиками. Участвуем в закупочных процедурах любой степени сложности.
Готовим всю необходимую документацию для осуществления закупки, включая технические задания, коммерческие предложения и анализ рынка.
В соответствии с п. 4 ст. 9 Федерального закона от 27.07.2006№152-ФЗ «О персональных данных» Я даю свое согласие ОБЩЕСТВО С ОГРАНИЧЕННОЙ ОТВЕТСТВЕННОСТЬЮ "ЛАБОРАТОРИЯ БЕЗОПАСНОСТИ", (ИНН 7107535114, ОГРН 1127154008145, место нахождения: 300041, ТУЛЬСКАЯ ОБЛАСТЬ, ГОРОД ТУЛА, УЛИЦА ТУРГЕНЕВСКАЯ, Д. 69, ОФИС 335, тел. +74872770059) на обработку моих персональных данных: фамилия, имя, отчество, номер телефона, адрес электронной почты, адрес доставки, сведения о совершенных покупках, IP-адрес, местонахождение, пользовательские данные (MAC-адрес, тип и версия ОС, тип и версия браузера, тип устройства и разрешение его экрана и т.д.) и других обезличенных пользовательских данных с помощью сервисов интернет-статистики (Яндекс Метрика, AppMetrica), в том числе на их сбор, запись, систематизацию, накопление, хранение, передачу, уточнение (обновление, изменение), извлечение, использование, блокирование, удаление, уничтожение, совершаемых с использованием средств автоматизации или без использования таких средств, то есть на совершение действий, предусмотренных п.3 ст. 3 Федерального закона от 27.07.2006 № 152-ФЗ «О персональных данных».
Я проинформирован, что обработка моих персональных данных осуществляется в целях продажи услуг (товаров), предоставления мне справочной информации, получения обратной связи в отношении услуг (товаров), улучшения качества обслуживания покупателей, изучения и анализа рынка, изучения потребностей покупателей, проведения маркетинговых и иных исследований, направления мне от ООО "ЛАБОРАТОРИЯ БЕЗОПАСНОСТИ" по электронной почте, посредством смс-сообщений, телефонных звонков и иных способов связи, подтвержденных мною, а также в целях обеспечения соблюдения законов, иных нормативных правовых актов РФ.
Настоящее согласие дано мною лично и добровольно. Настоящее согласие действует со дня подписания согласия, при использовании сайта, регистрации или заполнения любой формы на сайте в течение 30 лет либо до дня отзыва в письменной форме. Ознакомлен с тем, что отказаться от обработки персональных данных возможно в любое время, написав на электронную почту info@brevis-lab.ru.
Подтверждаю, что ознакомлен с политикой конфиденциальности ООО "ЛАБОРАТОРИЯ БЕЗОПАСНОСТИ", размещенной на сайте https://brevis-lab.ru.
Я, далее – «Субъект Персональных Данных», в соответствии со ст. 9 Федерального закона от 27.07.2006 N 152-ФЗ "О персональных данных" (далее-Закон) даю свободное, своей волей, в своем интересе, конкретное, предметное, информированное, сознательное и однозначное согласие на обработку своих персональных данных предпринимаемые ОБЩЕСТВО С ОГРАНИЧЕННОЙ ОТВЕТСТВЕННОСТЬЮ "ЛАБОРАТОРИЯ БЕЗОПАСНОСТИ", (ИНН 7107535114, ОГРН 1127154008145, место нахождения: 300041, ТУЛЬСКАЯ ОБЛАСТЬ, ГОРОД ТУЛА, УЛИЦА ТУРГЕНЕВСКАЯ, Д. 69, ОФИС 335, тел. +74872770059) (далее — Оператор) на обработку своих персональных данных, указанных путем заполнения веб-формы на сайте https://brevis-lab.ru/ (далее – Сайт), направляемой (заполненной) с использованием Сайта.
Под персональными данными я понимаю информацию, относящуюся ко мне как к Субъекту Персональных Данных и на обработку которых я даю согласие:
Фамилия, Имя, Отчество
Телефон
E-mail
Обработка персональных данных Субъекта Персональных Данных осуществляется исключительно в целях регистрации Субъекта Персональных Данных с последующей связи с ним, направлением Субъекту Персональных Данных сообщений и уведомлений, информационных и новостных рассылок, ответов на обращения Субъекта Персональных Данных через формы обратной связи.
Разрешаю оператору производить автоматизированную, а также осуществляемую без использования средств автоматизации обработку моих персональных данных, а именно: сбор, запись, систематизацию, накопление, хранение, уточнение (обновление, изменение), извлечение, использование, передачу (предоставление, доступ), обезличивание, блокирование, удаление, уничтожение.
Датой дачи согласия на обработку персональных данных Субъекта Персональных Данных является дата отправки регистрационной веб-формы с Сайта https://brevis-lab.ru/.
Согласие действует все время до момента прекращения обработки персональных данных по моему требованию. Субъект Персональных Данных вправе отозвать настоящее согласие на обработку своих персональных данных, уведомив об этом оператора на основании письменного заявления в произвольной форме, направленного по электронной почте info@brevis-lab.ru.
Субъект Персональных данных соглашается получать от оператора на электронный адрес и/или абонентский номер телефона информационные электронные сообщения (далее — «нотификаторы»).
Оператор вправе использовать нотификаторы для рассылок информационного или рекламного характера в соответствии с ч. 1 ст. 18 Федерального закона от 13.03.2006 N 38-ФЗ "О рекламе".
Субъект Персональных Данных вправе отказаться от рассылки, уведомив об этом оператора на основании письменного заявления в произвольной форме, направленного по электронной почте info@brevis-lab.ru.
Полная информация о политике ОБЩЕСТВО С ОГРАНИЧЕННОЙ ОТВЕТСТВЕННОСТЬЮ "ЛАБОРАТОРИЯ БЕЗОПАСНОСТИ", (ИНН 7107535114, ОГРН 1127154008145, место нахождения: 300041, ТУЛЬСКАЯ ОБЛАСТЬ, ГОРОД ТУЛА, УЛИЦА ТУРГЕНЕВСКАЯ, Д. 69, ОФИС 335, тел. +74872770059), в отношении обработки персональных данных приведена на странице https://brevis-lab.ru/politika-v-otnoshenii-obrabotki-personalnyh-dannyh/.
1. Общие положения
Настоящая политика обработки персональных данных составлена в соответствии с требованиями Федерального закона от 27.07.2006. №152-ФЗ «О персональных данных» и определяет порядок обработки персональных данных и меры по обеспечению безопасности персональных данных, предпринимаемые ООО "ЛАБОРАТОРИЯ БЕЗОПАСНОСТИ" (далее – Оператор).
1.1. Оператор ставит своей важнейшей целью и условием осуществления своей деятельности соблюдение прав и свобод человека и гражданина при обработке его персональных данных, в том числе защиты прав на неприкосновенность частной жизни, личную и семейную тайну.
1.2. Настоящая политика Оператора в отношении обработки персональных данных (далее – Политика) применяется ко всей информации, которую Оператор может получить о посетителях веб-сайта https://brevis-lab.ru/.
2. Основные понятия, используемые в Политике
2.1. Автоматизированная обработка персональных данных – обработка персональных данных с помощью средств вычислительной техники;
2.2. Блокирование персональных данных – временное прекращение обработки персональных данных (за исключением случаев, если обработка необходима для уточнения персональных данных);
2.3. Веб-сайт – совокупность графических и информационных материалов, а также программ для ЭВМ и баз данных, обеспечивающих их доступность в сети интернет по сетевому адресу https://brevis-lab.ru/;
2.4. Информационная система персональных данных — совокупность содержащихся в базах данных персональных данных, и обеспечивающих их обработку информационных технологий и технических средств;
2.5. Обезличивание персональных данных — действия, в результате которых невозможно определить без использования дополнительной информации принадлежность персональных данных конкретному Пользователю или иному субъекту персональных данных;
2.6. Обработка персональных данных – любое действие (операция) или совокупность действий (операций), совершаемых с использованием средств автоматизации или без использования таких средств с персональными данными, включая сбор, запись, систематизацию, накопление, хранение, уточнение (обновление, изменение), извлечение, использование, передачу (распространение, предоставление, доступ), обезличивание, блокирование, удаление, уничтожение персональных данных;
2.7. Оператор – государственный орган, муниципальный орган, юридическое или физическое лицо, самостоятельно или совместно с другими лицами организующие и (или) осуществляющие обработку персональных данных, а также определяющие цели обработки персональных данных, состав персональных данных, подлежащих обработке, действия (операции), совершаемые с персональными данными;
2.8. Персональные данные – любая информация, относящаяся прямо или косвенно к определенному или определяемому Пользователю веб-сайта https://brevis-lab.ru/;
2.10. Предоставление персональных данных – действия, направленные на раскрытие персональных данных определенному лицу или определенному кругу лиц;
2.11. Распространение персональных данных – любые действия, направленные на раскрытие персональных данных неопределенному кругу лиц (передача персональных данных) или на ознакомление с персональными данными неограниченного круга лиц, в том числе обнародование персональных данных в средствах массовой информации, размещение в информационно-телекоммуникационных сетях или предоставление доступа к персональным данным каким-либо иным способом;
2.12. Трансграничная передача персональных данных – передача персональных данных на территорию иностранного государства органу власти иностранного государства, иностранному физическому или иностранному юридическому лицу;
2.13. Уничтожение персональных данных – любые действия, в результате которых персональные данные уничтожаются безвозвратно с невозможностью дальнейшего восстановления содержания персональных данных в информационной системе персональных данных и (или) уничтожаются материальные носители персональных данных.
3. Оператор может обрабатывать следующие персональные данные Пользователя
3.1. Фамилия, имя, отчество;
3.2. Электронный адрес;
3.3. Номера телефонов;
3.4. Также на сайте происходит сбор и обработка обезличенных данных о посетителях (в т.ч. файлов «cookie») с помощью сервисов интернет-статистики (Яндекс Метрика, Гугл Аналитика и других).
3.5. Вышеперечисленные данные далее по тексту Политики объединены общим понятием Персональные данные.
4. Цели обработки персональных данных
4.1. Цель обработки персональных данных Пользователя — информирование Пользователя посредством отправки электронных писем; предоставление доступа Пользователю к сервисам, информации и/или материалам, содержащимся на веб-сайте.
4.2. Также Оператор имеет право направлять Пользователю уведомления о новых продуктах и услугах, специальных предложениях и различных событиях. Пользователь всегда может отказаться от получения информационных сообщений, направив Оператору письмо на адрес электронной почты info@brevis-lab.ru с пометкой «Отказ от уведомлений о новых продуктах и услугах и специальных предложениях».
4.3. Обезличенные данные Пользователей, собираемые с помощью сервисов интернет-статистики, служат для сбора информации о действиях Пользователей на сайте, улучшения качества сайта и его содержания.
5. Правовые основания обработки персональных данных
5.1. Оператор обрабатывает персональные данные Пользователя только в случае их заполнения и/или отправки Пользователем самостоятельно через специальные формы, расположенные на сайте https://brevis-lab.ru/. Заполняя соответствующие формы и/или отправляя свои персональные данные Оператору, Пользователь выражает свое согласие с данной Политикой.
5.2. Оператор обрабатывает обезличенные данные о Пользователе в случае, если это разрешено в настройках браузера Пользователя (включено сохранение файлов «cookie» и использование технологии JavaScript).
6. Порядок сбора, хранения, передачи и других видов обработки персональных данных
Безопасность персональных данных, которые обрабатываются Оператором, обеспечивается путем реализации правовых, организационных и технических мер, необходимых для выполнения в полном объеме требований действующего законодательства в области защиты персональных данных.
6.1. Оператор обеспечивает сохранность персональных данных и принимает все возможные меры, исключающие доступ к персональным данным неуполномоченных лиц.
6.2. Персональные данные Пользователя никогда, ни при каких условиях не будут переданы третьим лицам, за исключением случаев, связанных с исполнением действующего законодательства.
6.3. В случае выявления неточностей в персональных данных, Пользователь может актуализировать их самостоятельно, путем направления Оператору уведомление на адрес электронной почты Оператора info@brevis-lab.ru пометкой «Актуализация персональных данных».
6.4. Срок обработки персональных данных является неограниченным. Пользователь может в любой момент отозвать свое согласие на обработку персональных данных, направив Оператору уведомление посредством электронной почты на электронный адрес Оператора info@brevis-lab.ru пометкой «Отзыв согласия на обработку персональных данных».
7. Трансграничная передача персональных данных
7.1. Оператор до начала осуществления трансграничной передачи персональных данных обязан убедиться в том, что иностранным государством, на территорию которого предполагается осуществлять передачу персональных данных, обеспечивается надежная защита прав субъектов персональных данных.
7.2. Трансграничная передача персональных данных на территории иностранных государств, не отвечающих вышеуказанным требованиям, может осуществляться только в случае наличия согласия в письменной форме субъекта персональных данных на трансграничную передачу его персональных данных и/или исполнения договора, стороной которого является субъект персональных данных.
8. Заключительные положения
8.1. Пользователь может получить любые разъяснения по интересующим вопросам, касающимся обработки его персональных данных, обратившись к Оператору с помощью электронной почты info@brevis-lab.ru.
8.2. В данном документе будут отражены любые изменения политики обработки персональных данных Оператором. Политика действует бессрочно до замены ее новой версией.
Общество с ограниченной ответственностью «Лаборатория безопасности» (ООО «Лаборатория безопасности»). ИНН 7107535114, КПП 710701001, ОГРН 1127154008145. Юридический адрес: 300041, г. Тула, ул. Тургеневская, д. 69, оф. 335. Телефон: +7 (4872) 77-00-59. Электронная почта: info@brevis-lab.ru. Сайт: https://brevis-lab.ru/.
Политика использования cookies (далее – Политика) описывает типы Cookies, цели их использования, как именно Компания обрабатывает данные, собранные в процессе использования Посетителями веб-сайта https://brevis-lab.ru/, и способы, с помощью которых можно отказаться от обработки Cookies.
1. Термины и определения
В Политике используются следующие термины:
Компания - ОБЩЕСТВО С ОГРАНИЧЕННОЙ ОТВЕТСТВЕННОСТЬЮ "ЛАБОРАТОРИЯ БЕЗОПАСНОСТИ", ООО "ЛАБОРАТОРИЯ БЕЗОПАСНОСТИ" ОГРН 1127154008145, расположенное по адресу: место нахождения: 300041, ТУЛЬСКАЯ ОБЛАСТЬ, ГОРОД ТУЛА, УЛИЦА ТУРГЕНЕВСКАЯ, Д. 69, ОФИС 335
Посетитель сайта (Посетитель) – лицо, посетившее и использующее Сайт.
Сайт – совокупность программных и аппаратных средств для ЭВМ, обеспечивающих публикацию для всеобщего обозрения информации и данных, объединенных общим целевым назначением, посредством технических средств, применяемых для связи между ЭВМ в сети «Интернет». Сайт находится в сети «Интернет» по адресу: https://brevis-lab.ru/.
Яндекс – Общество с ограниченной ответственностью «ЯНДЕКС», ООО «ЯНДЕКС», ОГРН 1027700229193119021, 119021, г. Москва, ул. Льва Толстого, д. 16.
Cookies – это небольшой фрагмент данных, который Сайт запрашивает у браузера, используемого на компьютере или мобильном устройстве Посетителя. Cookies отражают предпочтения Посетителя или его действия на Сайте, а также сведения об его оборудовании, дате и времени сессии. Сookies хранятся локально на компьютере или мобильном устройстве Посетителя. Посетитель может удалить сохраненные Сookies в настройках соответствующего браузера.
IP-адрес — уникальный сетевой адрес узла в компьютерной сети, построенной по протоколу IP.
2. Общие положения
2.1. При первом посещении Сайта с помощью нового браузера или в режиме приватного просмотра Сайта предоставляется баннер, предупреждающий Посетителя об осуществлении сбора Сookies и запрашивающий согласие Посетителя на обработку его Сookies.
2.2. Нажимая кнопку «Принять» или продолжая пользоваться Сайтом Посетитель предоставляет свое согласие на обработку его Сookies, а также подтверждает согласие с положениями Политики. Продолжение пользоваться Сайтом означает осуществление Посетителем перехода по любой ссылке, размещенной на Сайте, или нажатие любой кнопки на Сайте, а также просмотр контента на любой странице Сайта
2.3. Посетитель может отказаться от использования Сookies в настройках своего браузера (ознакомиться с данной возможностью можно в разделе «Справка» соответствующего браузера). В таком случае Сайт будет использовать только те Cookies, которые строго необходимы для его функционирования и предлагаемых им сервисов, однако такой отказ может привести к некорректной работе Сайта
2.4. Политика применяется только к Сайту. Компания не контролирует и не несет ответственность за сайты третьих лиц, на которые Посетитель может перейти по ссылкам, доступным на Сайте.
3. Обработка данных на Сайте
3.1. Политика устанавливает обязательства Компании по неразглашению и обеспечению режима защиты конфиденциальности данных Посетителя, которые Компания может получить во время посещения Посетителем Сайта.
3.2. Компания защищает данные, которые автоматически передаются ей при посещении Посетителем страниц Сайта, на которых установлен статистический скрипт системы («пиксель») в объеме:
IP адрес;
информация о браузере и адрес страницы (или иной программе, которая осуществляет доступ к показу Сайта);
время доступа;
реферер (адрес предыдущей страницы);
иная информация из Cookies (в зависимости от вида Cookies, приведенного в разделе 4 Политики).
3.3. На Сайте реализован сервис веб-аналитики «Яндекс.Метрика», предоставляемый Яндекс на следующих условиях:
3.3.1. Сервис веб-аналитики «Яндекс.Метрика» использует Cookies;
3.3.2. Информация об использовании Сайта Посетителем, собранная при помощи Cookies, подлежит передаче Яндексу и хранится на серверах Яндекса, расположенных в Российской Федерации. Яндекс обрабатывает полученную информацию для оценки использования Сайта Посетителем и составления отчетов о деятельности Сайта.
3.3.3. Яндекс обрабатывает полученную информацию в порядке, установленном:
Продолжая пользоваться Сайтом, Посетитель соглашается на обработку данных о Посетителе Яндексом в порядке и целях, указанных в п. 3.3. Политики.
4. Виды Cookies, используемые Компанией
4.1. Сессионные
Такие Cookies существуют только во временной памяти в течение времени, когда Посетитель находится на странице Сайта. Браузеры обычно удаляют сессионные Cookies после того, как Посетитель закрывает окно Сайта. Сессионные Cookies позволяют Сайту помнить информацию о выборе Посетителя на предыдущей странице Сайте, чтобы избежать необходимости повторного ввода информации.
4.2. Постоянные.
Сookies, которые хранятся на компьютере Посетителя и не удаляются при закрытии браузера. Постоянные Сookies могут сохранять пользовательские настройки для Сайта, позволяя использовать эти предпочтения в будущих сеансах просмотра. Такие Cookies позволяют идентифицировать Посетителя как уникального пользователя Сайта, и при возвращении на Сайт помогают вспомнить информацию о Посетителе и ранее совершенных действиях.
4.3. Статистические.
Такие Cookies включают в себя информацию о том, как Посетитель использует Сайт. Например, какие страницы Посетитель посещает, по каким ссылкам переходит. Главная цель таких Cookies — улучшение функций Сайта.
4.4. Обязательные.
Минимальный набор Cookies, использование которых необходимо для корректной работы Сайта.
5. Цели сбора данных Посетителя
5.1. Cookies используются Компанией в целях улучшения работы Сайта.
5.2. Сведения о действиях Посетителей обрабатываются для совершенствования продуктов и услуг Компании, определения предпочтений Посетителей, предоставления целевой информации по продуктам и услугам Компании.
6. Дополнительные условия
6.1. Владелец Сайта вправе вносить изменения в Политику.
6.2. Новая Политика вступает в силу с даты ее размещения на Сайте, если иное не предусмотрено новой редакцией Политики.
6.3. Действующая Политика размещена в сети «Интернет» по адресу: https://brevis-lab.ru/.
6.4. В случае возникновения вопросов, связанных с обработкой персональных данных Посетителя или реализации прав субъекта персональных данных, Посетитель может связаться с Компанией путем направления запроса на адрес электронной почты: info@brevis-lab.ru. Срок ответа на запрос составляет 10 (десять) рабочих дней.